Šiuolaikiniame pasaulyje, kur nuotolinis darbas ir mobilumas tapo neatsiejama kasdienybės dalimi, kibernetinis saugumas įgauna vis didesnę reikšmę. Dirbant iš namų, išauga tikimybė, kad darbuotojai, netyčia nuklydę į užkrėstą svetainę ar atidarę el. laišką su kenksminga nuoroda, apkrės ne tik savo kompiuterį, bet ir leis kenkėjiškai programai nukeliauti iki organizacijos serverių, sistemų, kitos programinės bei fizinės įrangos. Šiame kontekste virtualus privatus tinklas (VPN) dažnai minimas kaip pagrindinis saugumo įrankis, tačiau svarbu suprasti jo galimybes ir ribas.
VPN: Saugumo Sluoksnis, Ne Visapusė Apsauga
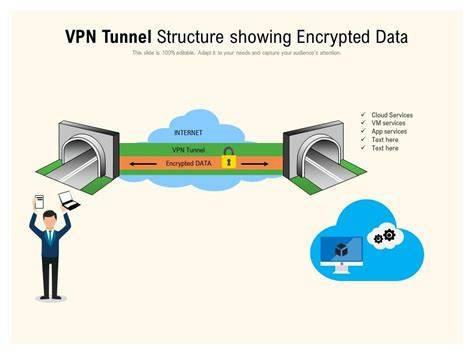
Virtualus privatus tinklas (VPN) yra technologija, kuri sukuria užšifruotą „tunelį“ tarp jūsų įrenginio ir interneto. Kaip aiškina „Baltimax“ kibernetinio saugumo inžinierius ir ESET ekspertas Lukas Apynis, VPN suteikia daug naudos, tačiau problema atsiranda tuomet, kai vartotojai šią technologiją pasirenka kaip vienintelę kibernetinio saugumo priemonę, tikėdamiesi, jog ji apsaugos nuo visų galimų grėsmių internete. Šį klaidingą įsitikinimą neretai sustiprina rinkodaros teiginiai, pristatantys VPN kaip universalią skaitmeninio saugumo priemonę, galinčią pakeisti net ir antivirusinę apsaugą. Vis dėlto realybė yra kitokia - VPN atlieka tik dalį saugumo funkcijų ir negali pakeisti specializuotų apsaugos priemonių.
„VPN nėra skirtas kovoti su virusais ar kenkėjiškomis programomis - jo pagrindinė užduotis yra užšifruoti interneto srautą ir paslėpti vartotojo tapatybę“, - pabrėžia vyresnysis kibernetinio saugumo inžinierius Lukas Apynis. Jis aiškina, jog iš tiesų VPN veikia kaip saugus tunelis tarp įrenginio ir interneto. Jūsų duomenys, naršymo įpročiai ir prisijungimai yra šifruojami, todėl piktavaliai internete jų nepasiekia. Taip pat VPN leidžia paslėpti jūsų IP adresą, kad nebūtų įmanoma tiksliai nustatyti, iš kur jungiatės. Ši funkcija ypač naudinga jungiantis prie viešųjų tinklų - kavinių, oro uostų ar viešbučių belaidžio interneto, kur dažnai veikia kibernetiniai nusikaltėliai.
Kibernetinio Saugumo Sprendimai ir VPN: Skirtumai ir Papildomumas
Iš pirmo žvilgsnio tiek VPN, tiek kenkėjiškų programų apsaugos sistemos gali atrodyti atliekantys panašią funkciją - saugoti nuo internete tykančių grėsmių. Tačiau jų paskirtis iš esmės skiriasi. Kibernetinio saugumo sprendimai (visuomenėje paprastai vadinami antivirusinėmis programomis, nors jų funkcionalumas yra gerokai platesnis) aptinka, blokuoja ir pašalina kenkėjiškas programas, virusus, trojanus bei kitas grėsmes. Modernios sistemos taip pat dažnai siūlo apsaugą nuo sukčiavimo (angl. phishing) atakų, kenksmingų nuorodų, užkerta kelią neleistinam prieigų bandymui bei stebi įtartiną veiklą realiuoju laiku.
VPN orientuojasi į kitą saugumo sritį - jis apsaugo ryšį ir privatumą, šifruoja interneto srautą bei slepia vartotojo tapatybę ir IP adresą. Tai padeda išvengti duomenų perėmimo prisijungiant prie viešųjų tinklų ir leidžia apeiti geografinius turinio apribojimus, tačiau pats savaime VPN neaptinka ir nepašalina kenkėjiškų programų.
Šios priemonės nėra tarpusavyje pakeičiamos - jos viena kitą papildo, todėl saugiausia jas naudoti kartu. Kaip pabrėžia L. Apynis, kai kurie VPN tiekėjai siūlo papildomas funkcijas, pavyzdžiui, kenksmingų nuorodų blokavimą, tačiau jei kenkėjiška programa jau pateko į jūsų įrenginį, VPN jos nesustabdys. „Tokiais atvejais būtina antivirusinė programa ir kitos specializuotos apsaugos priemonės. VPN yra tik vienas saugumo sluoksnis, o ne pilna apsauga, - akcentuoja kibernetinio saugumo specialistas. - Suprasti šį skirtumą yra labai svarbu, kad vartotojai nejaustų klaidingo saugumo jausmo.“ Ekspertas pabrėžia, kad VPN turėtų būti vertinamas kaip patikima, bet ribota priemonė - tai saugumo sluoksnis, kuris geriausiai veikia kartu su kitomis apsaugos priemonėmis, o ne kaip vienintelis sprendimas kibernetiniam saugumui užtikrinti. Antivirusinės sistemos, stiprūs slaptažodiai ir atsargus elgesys internete yra būtini net ir naudojant VPN.
Darbo Vietų Apsauga: Papildomas Saugumo Sluoksnis Nuotoliniam Darbui
Dirbant iš namų, virtualaus privataus tinklo (VPN) naudojimas apsaugoti nuo grėsmių negali, nebent šiuo kanalu siunčiami duomenys filtruojami. Tačiau apsaugoti nuotoliniu būdu skirtingose vietose esančias kompiuterines darbo vietas leidžia kitas sprendimas - darbo vietų apsauga (angl. Endpoint Protection arba Endpoint Detection and Response - EDR).
Anksčiau šie sprendimai buvo naudojami pirmiausia saugant vidinį organizacijos tinklą nuo nepatikimų įrenginių, tokių kaip svečių kompiuteriai. Tačiau dabar darbo vietų apsaugos vaidmuo sparčiai keičiasi. Panašiai kaip antivirusinės programos, darbo vietų apsauga pirmiausia leidžia aptikti bei užkardyti kenkėjiško kodo veikimą. O dabartinės situacijos kontekste ši apsauga itin aktuali dėl to, kad papildo įprastą VPN prisijungimą prie tinklo, paaiškina „Fortinet“ pardavimo vadovas Vytautas Kliorė: „Naudojant darbo vietų apsaugą, potencialiai infekuotos kompiuterinės darbo vietos prieiga prie resursų, pasiekiamų per VPN tinklą, kontroliuojama.“
Tačiau tai tik viena iš darbo vietų apsaugos sprendimų funkcijų, kurios gali pasitarnauti nuotolinio darbo sąlygomis. „Dabartiniame kontekste naudinga tai, kad šie sprendimai leidžia aptikti ne tik jau užsikrėtusius kompiuterius, bet stebėti bendrą saugumo situaciją. Pirmiausia - kritinių atnaujinimų poreikį. Su šiais sprendimais taip pat gali būti užtikrintas savalaikis svarbiausių atnaujinimų diegimas net nesant organizacijos tinkle.“ V. Kliorė taip pat atkreipia dėmesį, kad darbo vietų apsaugos sprendimai įgalina ir efektyvią profilaktiką: „Tokie sprendimai leidžia centralizuotai apriboti patekimą į tam tikrus internetinius puslapius, kurie jau žinomi kaip kenksmingi.“
Svarbiausius saugumo poreikius atliepiantys darbo vietų apsaugos sprendimai dažniausiai susideda iš dviejų elementų - programinės įrangos, diegiamos į kiekvieno darbuotojo kompiuterį, ir centrinės sistemos, į kurią suplaukia visa informacija apie darbo vietų saugumo būklę. „Galimybė nuotoliniu būdu matyti kiekvieną darbo vietą ir išsamią informaciją apie programas bei aplikacijas, veikiančias darbuotojų kompiuteriuose padidina matomumą, leidžia įvertinti galimas grėsmes ir taip padidina saugumą. Saugumą stiprina ir tai, kad centrinė sistema automatiškai gauna informaciją apie tai, kad pasirodė kritinės svarbos atnaujinimas ir leidžia jį centralizuotai įdiegti į visus kompiuterius. Galiausiai, negalima nepaminėti ir to, kad šia sistema paprasta naudotis - tam nereikia papildomų kompetencijų ar specifinių žinių, todėl IT administratoriai gali ne tik lengviau atlikti rutininius darbus, bet ir sumažinti jų skaičių kurdami vieningas saugumo politikas“, - pastebi „Blue Bridge“ tinklų administratorė E. „Iš „Blue Bridge“ patirties matome, kad tinkamai įdiegtas bei sukonfigūruotas sprendimas jį naudojant didesnių iššūkių nesukelia.“
Apibendrindamas darbo vietų apsaugos funkcijų įvairovės, naudojimo paprastumo ir kainos santykį, V. Kliorė pastebi, kad saugumo sprendimų pasaulyje bazinę darbo vietų apsaugą galima pavadinti žemiausiai kabančiais vaisiais: „Tokie sprendimai sąlyginai nebrangūs, be to, nereikalauja išskirtinių kompetencijų iš IT personalo.“
Pažangios Darbo Vietų Apsaugos Funkcijos: Nuo Prevencijos Iki Reagavimo
Pasakodamas apie darbo vietų apsaugos pažangą, V. Kliorė pirmiausia pamini, kad net baziniai šios klasės sprendimai jau pasižymi išmanumu: „Tarp pažangiausių galimybių galima išskirti įtartino kodo arba failo elgsenos analizę, apsaugą nuo „failess“ atakų, kai kenksmingas kodas įrašomas kompiuterio atmintyje kodo, o ne failo pavidalu.“
Vis dėlto pašnekovas pastebi, kad dauguma bazinių darbo vietų apsaugos sprendimų orientuoti į prevenciją - t. y. siekiama užkirsti kelią kompiuterinės darbo vietos apsikrėtimui. „Saugumo ekspertai kartoja, kad 100 proc. apsauga neegzistuoja, todėl reikia ruoštis blogiausiam scenarijui t. y. tam, kad dalis darbo vietų vis dėlto bus apkrėstos, kenkėjiškas kodas suveiks ir reikės imtis su tuo susijusios analizės, padarytos žalos atstatymo, „gydymo“.“ Todėl pasaulyje vis daugiau dėmesio sulaukia naujos kartos darbo vietų apsaugos sprendimai (angl. Endpoint Detection and Response - EDR), kurie įgalina atsaką į kibernetinę ataką, pavyzdžiui, leidžia nustatyti jos tikslų šaltinį, veikimą, tam tikra dalimi net atkurti per ataką pažeistus duomenis bei failus, automatiškai užkamšo tam tikras saugumo spragas ir t. t.
Viena iš įdomesnių tokių apsaugos priemonių savybių tai, kad jie turi informaciją net apie žinomų hakerių grupuočių naudojamas atakų strategijas. Todėl patyrus nežinomą ataką, šie pažangūs apsaugos sprendimai leidžia suprasti, kas laukia toliau, kaip elgsis tam tikras virusas ar programa ir kokie galimi šios atakos sustabdymo būdai“, - pasakoja V. Kliorė.
Pašnekovas pastebi, kad optimizmo darbo vietų apsaugos sprendimų verte įkvepia ir statistika: „Skaičiuojama, kad vidutiniškai praeina 197 dienos, kol organizacija pamato, kad patyrė ataką, prarado duomenis ir pan. Dar vidutiniškai 69 dienų reikia, kad saugumo būklė būtų atstatyta, kenkėjiškos programos „išgaudytos“, užkamšytos saugumo spragos, dėl kurių ataka įvyko. Naudojant pažangiausius galutinių įrenginių apsaugos sprendimus, apie kenkėjiško kodo veikimą sužinoma vidutiniškai per parą.“
Buvęs NSA įsilaužėlis atskleidžia 5 būdus, kaip apsisaugoti internete
VPN Protokolų Įvairovė ir Jų Poveikis Saugumui bei Greičiui
VPN konfigūravimas jūsų įrenginiuose (kompiuteryje, telefone, planšetėje) nereikalauja jokių specifinių įgūdžių. Nepaisant lengvo naudojimo, kiekvienas VPN naudotojas turi galimybę pasirinkti skirtingus saugumo protokolus. Kiekvienas iš jų turi savus trūkumus ir privalumus (pavyzdžiui, saugumo lygis). Praktikai visais atvejais tai yra detalesni techniniai niuansai, kurių tam tikriems naudotojams gali prireikti.
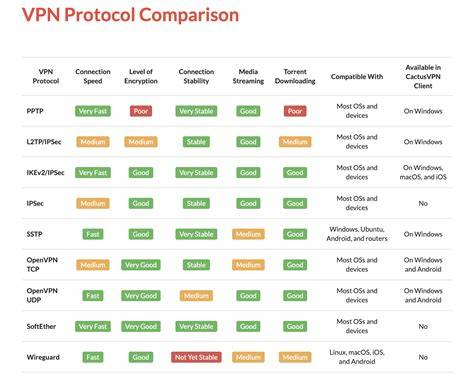
OpenVPN yra atviro kodo protokolas, naudojantis skirtingus šifravimo algoritmus. Jis naudoja sertifikatus, o pastarieji užtikrina, kad serveris ir klientas žino, kaip duomenys šifruojami ir kaip juos vėl iššifruoti. Dėl savo populiarumo, jis palaikomas visose gerai žinomose operacinėse sistemoje (Windows, MacOS, Linux, Android ir iOS). OpenVPN turi dviejų tipų prievadus - TCP ir UDP. Naudojant VPN klientą, duomenys keliauja UDP prievadu, kuris yra itin greitas. OpenVPN yra ir greitas, ir saugus protokolas.
IKEv2 (angl. Internet Key Exchange Version 2) yra savo pirmtako IKE naujesnė versija. Šis protokolas visų pirma srautą užšifruoja naudodamas IPSec, o po to sukuria VPN tunelį, kuriuo keliauja duomenys. IKEv2 naudoja UDP 500 prievadą, kurį tam tikrais atvejais blokuoja ugniasienės. Naudojant šį protokolą reikia naudoti stiprų slaptažodį, kadangi jis jautrus tais atvejais, kai bandoma laužtis. Daugiausia šis protokolas naudojamas mobiliuosiuose įrenginiuose, nes jis gali greitai prisijungti prie tinklų.
L2TP (angl. Layer 2 Tunneling Protocol) - dviejų sluoksnių tuneliavimo protokolas. Kadangi pats L2TP nešifruoja interneto srauto, jis beveik visada derinamas su IPSec. Būtent IPSec (angl. Internet Protocol Security) teikia duomenų šifravimą L2TP tunelyje. L2TP/IPsec taip pat naudoja UDP 500 prievadą, tad galima susidurti su problemomis tais atvejais, kai tam tikri serveriai jį blokuoja. Dėl nepakankamai stipraus šifravimo, L2TP yra labai greitas. Tačiau pridėjus duomenų šifravimą per IPSec, padidėja kompiuterio apkrova, ko pasekoje sumažėja ryšio sparta.
PPTP (angl. Point-to-Point Tunneling Protocol) yra vienas iš seniausių VPN protokolų, jis buvo vienas pirmųjų, kurios palaikė Windows operacinė sistema. Kadangi NSA (angl. National Security Agency) šį protokolą nulaužė dėl daugybės saugumo spragų, jis nebėra laikomas saugiu. Dėl silpno duomenų šifravimo protokolas yra itin greitas. Tais atvejais, kai VPN naudojate transliacijoms žiūrėti, protokolas gali pasitarnauti (tiesa, tam tikros svetainės PPTP srautą atpažįsta ir gali jį blokuoti).
VPN Naudojimo Priežastys: Anonimiškumas, Saugumas ir Laisvė
Galima išskirti tris pagrindines priežastis, dėl kurių VPN taip sparčiai populiarėja:
Anonimiškumas: VPN slepia jūsų lokaciją ir IP adresą. Savo VPN programėlėje jūs galite pasirinkti, prie kokio serverio prisijungti. Ne tik didžiosios IT įmonės, bet ir įvairios internetinės parduotuvės bei socialiniai tinklai sudarinėja savo lankytojų profilius. Šie duomenys vėliau gali būti naudojami internetinės rinkodaros ar kitais tikslais.
Saugumas: Dabar kaip niekada dažnas atvejis yra tas, kad kompiuteriu dirbame ne tik namuose ar ofise, bet ir keliaudami. Kompiuteriais naudojamės oro uostose, kavinėse, viešbučiuose, konferencijų salėje ir daugelyje kitų vietų. Dažnai tokiose vietose yra galimybė pasinaudoti viešais Wi-fi tinklais, kas tikrai gelbėja tais atvejais, kai savo interneto taško neturime. Tačiau šios vietos yra ypač pavojingos, nes kibernetiniai nusikaltėliai gali nesudėtingai įsilaužti ar peradresuoti visą jūsų interneto srautą, taip gaudami galimybę jūsų pašto, kreditinės kortelės duomenis, prisijungimus prie darbinių sistemų ir pan.
Laisvė: Kalbant apie laisvę ir VPN omenyje reikia turėti tokias situacijas, kai tam tikrų regionų valdžia stipriai cenzūruoja internete laisvą turinį. Tokios šalys kaip Kinija, Turkija, Turkmėnistanas ir šiuo metu Rusija savo gyventojams draudžia lankytis tam tikrose svetainėse, taip kontroliuodamos savo visuomenes. VPN apsaugo jūsų privatumą. Naršyklės ar interneto tiekėjai negali sekti jūsų asmeninių duomenų; Naudojant VPN jūs užtikrinate savo saugumą jungiantis prie viešų „Wi-Fi” tinklų. Nenaudojant VPN ir jungiantis prie viešų saitviečių, įsilaužėliai gali pasinaudoti skirtingais būdais duomenų vagystei; VPN paslėpia jūsų geografinę vietą. Naudojant VPN savo IP adresą jūs maskuojate su išorinio serverio IP, todėl niekas negali nustatyti jūsų geografinės vietos; Naudojant VPN galite pasiekti daugiau turinio. Keliaujant galite nepasiekti tam tikrų svetainių, bet VPN padės šią problemą išspręsti. Be to, tam tikros transliacijos platformos savo turinį leidžia pasiekti tik iš tam tikrų regionų.
Nors VPN naudojimas tikrai nepadaro neteisėtos veiklos teisėta, jis suteikia galimybę anonimiškiau naršyti internete.
Tinklo Apsauga: Visapusiškas Požiūris Į Saugumą
Tinklo apsauga - tai kibernetinio saugumo įrankiai ir procedūros, kurios apsaugo įrenginio tinklus nuo skaitmeninių grėsmių. Daugėja atakų, keliančių pavojų įrenginiams ir sistemoms. Stipri tinklo apsaugos sistema yra būtina įmonių ir asmeninių tinklų kibernetiniam saugumui. Ji - pirma eilėje, kai reikia gintis nuo vis pavojingesnių kibernetinių grėsmių, tokių kaip duomenų nutekėjimai, išpirkos reikalaujančios programos ir sukčiavimas. DI ir mašininis mokymasis tapo neatsiejamais kibernetinių nusikaltėlių įrankiais, todėl tinklo apsaugos priemonės buvo pritaikytos kovoti su šiomis grėsmėmis.
Tinklo apsaugos sistema padeda išsaugoti jautrių duomenų vientisumą, apsaugo verslo paslaptis nuo neleistinos prieigos ir duomenų nutekėjimo grėsmės. Ji kovoja su grėsmėmis tinklo saugumui, išlaikydama vientisą tinklą ir stabilią sistemų veiklą net iškilus netikėtiems sutrikimams. Ji taip pat apsaugo nuotolinę prieigą ir užtikrina sklandų darbą net už biuro ribų. Tinklo apsaugai naudojamos priemonės, nuo aparatinės įrangos iki programų ir standartizuotų gairių bei teisinės atitikties politikos, skirtos apsaugoti jautrius duomenis ir sistemas nuo kibernetinių grėsmių, tokių kaip duomenų vagystės ir saugumo pažeidimai. Tokie įrankiai kaip užkardos ir VPN užtikrina, kad visi duomenys būtų užšifruoti, o juos pasiektų tik įgalioti naudotojai. Įmonės naudoja tinklo apsaugos sprendimus, kad apsisaugotų nuo išorinių grėsmių ir išsaugotų įmonės ir klientų duomenų vientisumą.
Tinklo apsaugos sistemos apima šifravimą, patikimą autentifikavimą ir apsaugą perduodant duomenis. Ši infrastruktūra leidžia išlaikyti aukštą tinklo informacijos saugumo lygį ir apsaugo duomenis nuo išorinių grėsmių. Trys pagrindiniai tinklo apsaugos metodai ir įrankiai, skirti grėsmių prevencijai, aptikimui ir reagavimui į juos:
- Prevenciniai metodai: apima užkardas, VPN, tinklo prieigos valdymą ir kelių veiksnių autentifikavimą.
- Aptikimo metodai: apima įsibrovimų aptikimo sistemas, galinio taško aptikimą ir reagavimą bei saugumo informacijos ir įvykių valdymą.
- Reagavimo metodai: apima įsibrovimų prevencijos, atsarginio kopijavimo ir elementų sulaikymo sistemas.
Sparčiai tobulėjant DI ir mašininiam mokymuisi, kibernetinės grėsmės vystosi greičiau nei tradiciniai kibernetinio saugumo įrankiai. Siekdami kovoti su naujai kylančiomis grėsmėmis, ekspertai kuria naujas, sudėtingesnes apsaugos sistemas ir modelius, skirtus stipriai ir pažangiai tinklo ir duomenų apsaugai.
VPN Paslaugos Tiekėjų Pasirinkimas ir Svarbiausios Funkcijos
Renkantis VPN paslaugą, svarbu atkreipti dėmesį į kelis faktorius. Nesigundyti nemokamais pasiūlymais, nes paslauga nebūtinai bus kokybiška. Nemokami VPN dažnai parduoda vartotojų duomenis, riboja greitį arba rodo agresyvią reklamą. Mokamos paslaugos yra patikimesnės ir užtikrina geresnę kokybę. Ekspertas įspėja: prastos kokybės ar nepatikimi VPN sprendimai gali netyčia atskleisti vartotojo duomenis vietoj to, kad juos apsaugotų.
Svarbu atkreipti dėmesį į „No-Logs“ politiką - patikimas VPN privalo laikytis griežtos duomenų nerenkimo politikos. Tai reiškia, kad serveriuose nėra saugoma jokia informacija apie vartotojo naršymo istoriją, IP adresus ar atsisiųstus failus. Svarbu atkreipti dėmesį į jurisdikciją - šalys, nepriklausančios „14 akių“ žvalgybos aljansui (pvz., Panama, Šveicarija), yra palankesnės privatumui, nes jose nėra įstatymų, įpareigojančių kaupti vartotojų duomenis.
Taip pat verta ieškoti VPN tiekėjų, kurie atlieka nepriklausomus auditus. Aukščiausio lygio VPN tiekėjai reguliariai samdo nepriklausomas audito įmones, kad šios patikrintų serverių infrastruktūrą ir patvirtintų „No-Logs“ politikos laikymąsi.
Kritinės funkcijos, užtikrinančios mobiliojo ryšio saugumą, yra „Kill Switch“ ir „Split Tunneling“. Jei VPN ryšys staiga nutrūksta, „Kill Switch“ funkcija akimirksniu blokuoja visą interneto prieigą įrenginyje, kol saugus VPN tunelis nėra atkuriamas. Pažangesnė versija - „Always-on VPN“ - užtikrina, kad jokie duomenys nebūtų siunčiami be aktyvaus VPN ryšio net ir perkrovus telefoną. „Split Tunneling“ funkcija leidžia vartotojui pasirinkti, kurios programėlės naudos VPN ryšį, o kurios jungsis prie interneto tiesiogiai.
Galiausiai, svarbu paminėti, kad tinkamai įdiegtas ir sukonfigūruotas VPN sprendimas, naudojant jį didesnių iššūkių nesukelia. Tai yra sąlyginai nebrangus ir nereikalaujantis išskirtinių kompetencijų iš IT personalo sprendimas, kuris gali žymiai padidinti bendrą organizacijos ir individualų saugumo lygį.