Virtualūs vietiniai tinklai (VLAN) yra esminė šiuolaikinių kompiuterių tinklų technologija, leidžianti efektyviai segmentuoti ir valdyti tinklo išteklius. Ši technologija suteikia galimybę logiškai suskirstyti fizinį tinklą į kelis atskirus tinklus, nepriklausomai nuo fizinės įrenginių vietos. VLAN koncepcija atsirado 1990-aisiais metais, kai kompiuterių tinklų naudojimas versle ir pramonėje sparčiai plito, reikalaujant didesnio lankstumo ir saugumo. Šiandien "VLAN" terminas yra neatsiejama IT specialistų ir tinklo administratoriaus žodyno dalis, atspindinti specifinę technologinę funkciją ir tapusi kasdienio naudojimo dalimi.
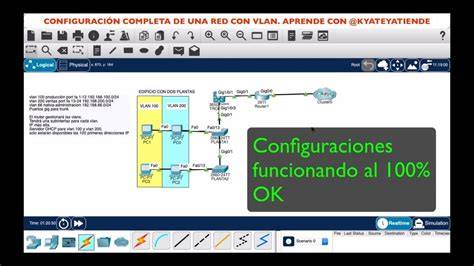
Kas yra VLAN?
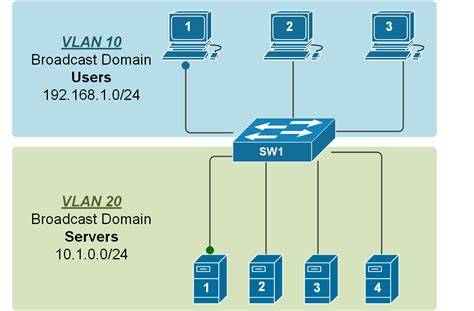
VLAN, arba Virtual Local Area Network (liet. virtualus vietinis tinklas), yra tinklo technologija, leidžianti tinklo vietas lanksčiai suskirstyti į skirtingus loginius potinklius pagal poreikius. Pagrindinis VLAN privalumas yra galimybė sukurti kelis loginius tinklus, kurie veikia kaip atskiri subjektai viename fiziniame tinkle, tačiau yra atskirti nuo kitų tinklo segmentų. VLAN veikia įtraukdami Ethernet kadrus su VLAN antrašte, kurioje yra VLAN ID (identifikatorius). VLAN sukuriami pridedant jungiklio prievadus prie konkretaus VLAN. Įrenginiai, esantys tame pačiame VLAN, gali bendrauti tarpusavyje be papildomo tinklo įrenginio, pavyzdžiui, maršrutizatoriaus. Tai daro VLAN labai efektyvius ir lengvai valdomus.
Skirtingai nuo tradicinių fizinių potinklių, kurių ribos yra apibrėžtos laidais ir fizine vieta, VLAN suteikia galimybę logiškai grupuoti įrenginius. Pavyzdžiui, skirtingų aukštų ar skirtingų skyrių vartotojai gali būti sujungti į skirtingus VLAN pagal poreikį. Tai leidžia, pavyzdžiui, pirmąjį aukštą suskirstyti į 10.221.1.0 tinklo segmentą, o antrąjį aukštą - į 10.221.2.0 tinklo segmentą. Toks lankstumas yra vienas iš pagrindinių VLAN privalumų.
VLAN Privalumai ir Naudojimas
VLAN atlieka svarbų vaidmenį didinant tinklo saugumą, valdant ir paskirstant išteklius kompiuterių tinklų srityje.
Pagerintas Tinklo Saugumas: Logiškai padalijus tinklą į atskirus VLAN, organizacijos gali izoliuoti jautrius duomenis ir svarbius išteklius nuo kitų tinklo dalių. Ši izoliacija padeda užkirsti kelią saugumo pažeidimams ir apriboti galimų kibernetinių grėsmių poveikį. Pavyzdžiui, jautrią finansinę informaciją galima patalpinti atskirame VLAN, apsaugant ją nuo kitų tinklo segmentų.
Patobulintas Tinklo Valdymas: VLAN palengvina tinklo valdymą, nes tinklo administratoriai gali grupuoti vartotojus pagal logines funkcijas, o ne pagal fizines vietas. Šis grupavimas leidžia administratoriams efektyviau įdiegti tinklo politiką, pvz., prieigos kontrolės sąrašus (ACL) ir paslaugų kokybės (QoS) nustatymus, skirtinguose VLAN. Pavyzdžiui, universiteto tinklas gali sukurti atskirus VLAN studentams, dėstytojams ir administraciniam personalui, kurių kiekvienas turi konkrečią tinklo politiką, pritaikytą jų poreikiams.
Efektyvus Išteklių Paskirstymas: Suskirstydamos tinklą į VLAN, organizacijos gali teikti pirmenybę pralaidumo paskirstymui, optimizuoti tinklo srautą ir paskirstyti išteklius pagal konkrečius kiekvieno VLAN reikalavimus. Tai ypač svarbu valdant skirtingus srauto tipus, tokius kaip balso, vaizdo ir duomenų srautai. Balso srautui tinkle paprastai teikiama pirmenybė, kad nebūtų vėlavimų ar nenutrūktų paketų. Vaizdo įrašų srautui taip pat teikiama pirmenybė, kad jis galėtų sklandžiai ir be pertrūkių perduoti srautą.
Mastelio Keitimas ir Tinklo Plėtra: VLAN palaiko mastelio keitimą ir tinklo išplėtimą, nes leidžia pridėti naujų įrenginių ir vartotojų, nereikalaujant iš esmės perkonfigūruoti viso tinklo. Tai žymiai supaprastina tinklo administravimą ir mažina išlaidas.
Transliacijos Srauto Mažinimas: Vienas iš svarbių VLAN privalumų yra tai, kad jie gali padėti sumažinti transliacijos srautą tinkle. Transliacijos srautas yra duomenys, siunčiami į visus tinklo įrenginius, neatsižvelgiant į tai, ar jiems to reikia, ar ne. VLAN riboja transliacijos domenus, todėl transliacijos paketai siunčiami tik į VLAN, kuriam priklauso įrenginys.
VLAN Tipai ir Konfigūracija
VLAN gali būti konfigūruojami įvairiais būdais, tačiau dažniausiai skiriami du pagrindiniai tipai: prievadu pagrįsti ir žyma (tag) pagrįsti VLAN.
Prievadu Pagrįstas VLAN (Port-based VLAN): Šiuo atveju kiekvienas tinklo jungiklio prievadas priskiriamas tam tikram VLAN. Tai yra labiausiai paplitęs ir paprastas VLAN tipas. Pavyzdžiui, prievadas, prie kurio prijungtas kompiuteris, gali būti priskirtas prie duomenų VLAN, o kitas prievadas - prie balso VLAN.
Žyma Pagrįstas VLAN (Tag-based VLAN): Šis metodas naudoja specialias žymas (tags) Ethernet kadruose, kad identifikuotų, kurie paketai priklauso kuriems VLAN. Tai suteikia didesnį lankstumą, ypač kai keli VLAN turi būti perduodami per vieną fizinį ryšį (pvz., magistralinis prievadas). QinQ žymėjimas yra šio tipo išplėtimas, leidžiantis vienu fiziniu ryšiu nešioti kelis VLAN, suteikiant kiekvienam klientui unikalų paslaugų teikėjo tilto visuotinį identifikatorių (S-TAG).
Be šių pagrindinių tipų, VLAN gali būti klasifikuojami pagal jų paskirtį:
- Duomenų VLAN (Data VLAN):Skirtas vartotojo duomenų srautui.
- Balso VLAN (Voice VLAN): Specialus VLAN tipas, sukurtas balso duomenų srautui realiuoju laiku perduoti, užtikrinant jo vientisumą. IP pagrindu veikiantiems IoT ir IIoT tinklams reikalingas balso VLAN, kad būtų užtikrintas kokybiškas balso duomenų perdavimas. Tinklo jungiklis gali nustatyti, ar duomenų srautas yra balso srautas, remiantis šaltinio MAC adresu duomenų pakete.
- Stebėjimo VLAN (Surveillance VLAN): Sukurtas realiojo laiko vaizdo srautui vykdyti. Teikia pirmenybę balso srautui, o ne kitiems tipams.
- Valdymo VLAN (Management VLAN): Naudojamas tinklo įrenginių, tokių kaip jungikliai, maršrutizatoriai ir ugniasienės, valdymo srautui už juostos ribų.
- Numatytasis VLAN (Default VLAN): Konfigūracija, kurioje visi prievadai priskirti vienam VLAN. Tai supaprastina jungiklio administravimą. Pagal gamyklinius nustatymus komutatoriuose VLAN 1 yra gimtasis VLAN.
- Vietinis VLAN (Local VLAN): Perduoda nepažymėtą srautą. Paprastai tai yra numatytasis VLAN naujiems jungiklio prievadams.
VLAN – paprastai: sužinokite šiandien!
Komutatoriaus Prievadų Tipai ir VLAN Žymėjimas
Komutatoriaus prievadai atlieka svarbų vaidmenį priskiriant VLAN žymėjimus.
Prieigos Prievadas (Access Port): Gali būti priskirtas tik vienam VLAN. Jo žymėjimas yra nuimtas (untagged). Kai prieigos prievadas gauna paketą be žymos, jam pridedama numatytoji prievado VLAN žyma. Jei gaunamas pažymėtas paketas, jis priimamas tik tuo atveju, jei jo VLAN ID sutampa su numatytuoju VLAN ID; kitu atveju paketas atmetamas. Siunčiant paketą, VLAN ID yra numatytojo VLAN ID, todėl jis išsiunčiamas pašalinus žymą.
Magistralinis Prievadas (Trunk Port): Priskiriami reikalingi VLAN, kurie turi būti transliuojami per fizinį apjungimą. Gimtasis VLAN yra be žymėjimo (untagged). Kai kuriant magistralinius prievadus, galima nurodyti kitą VLAN, kuris bus naudojamas kaip gimtasis (pvz., VLAN 10) naudojant komandą
port trunk pvid JUSU_VLAN_ID. Magistralinis prievadas gali priklausyti daugiau nei vienam VLAN. Kai gaunamas pažymėtas paketas, jis priimamas, jei jo VLAN ID yra tarp leistinų prievado VLAN ID. Siunčiant paketą, jei VLAN ID sutampa su numatytuoju VLAN ID, žyma pašalinama; jei VLAN ID skiriasi, originali žyma išsaugoma.Hibridinis Prievadas (Hybrid Port): Dažniausiai naudojamas prijungiant IP telefonus. Toks prievadas visada turės bent vieną VLAN be žymėjimo (untagged) ir vieną VLAN su žymėjimu (tagged). Hibridinis prievadas vis dar gali priklausyti gimtajam VLAN 1. Kai kuriuose prieigos lygio komutatoriuose hibridinių prievadų tiesiogiai sukurti nebus galima, bet bus leidžiama priskirti VLAN, naudojant IP telefonams (VOICE). Operacija priimant paketą yra tokia pati kaip magistralinio prievado. Siunčiant paketą, jei VLAN ID yra leistinas prievado VLAN ID, paketas siunčiamas, ir galima konfigūruoti, ar prievadas turi turėti žymą siunčiant VLAN paketą.
VLAN ir Tinklo Segmentacija: Nuo Vietinio prie Plačiajuosčio Tinklo
Svarbu suprasti skirtumą tarp vietinio tinklo (LAN) ir plačiajuosčio tinklo (WAN). Vietinis tinklas yra apibrėžtas tam tikroje teritorijoje, o plačiajuostis tinklas apima didesnę teritoriją. Pavyzdžiui, didelės įmonės pagrindinė būstinė Pekine ir filialai, išsidėstę po visą šalį. Jei įmonė sujungia visus filialus tinklu, kiekvienas filialas sudaro vietinį tinklą, o visa įmonės tinklo struktūra yra plačiajuostis tinklas.
Maršrutizatoriaus WAN ir LAN prievadai skiriasi savo funkcijomis. Šiuolaikinis plačiajuosčio ryšio maršrutizatorius iš tikrųjų yra integruota maršrutizavimo ir komutatoriaus struktūra. WAN prievadas naudojamas prisijungimui prie išorinių IP adresų, paprastai reiškia išeinantį ir persiunčiamą IP duomenų paketą iš vidinės LAN sąsajos. LAN prievadas naudojamas prisijungimui prie vidinio IP adreso, o viduje yra komutatorius. Negalima prisijungti prie WAN prievado ir naudoti maršrutizatoriaus kaip eiliniam jungikliui.
Belaidis LAN (WiFi) naudoja elektromagnetines bangas duomenims siųsti ir priimti belaidžiu būdu, nereikalaujant kabelinės terpės. WLAN duomenų perdavimo greitis gali siekti 11 Mbps ar net 54 Mbps (802.11a, 802.11g standartai), o perdavimo atstumas gali būti didelis. Kaip tradicinių laidinių tinklų alternatyva arba jų pratęsimas, WLAN atlaisvina žmones nuo darbo vietų ir leidžia jiems dirbti bet kuriuo metu, pagerinant darbuotojų efektyvumą. WLAN ryšys palaikomas naudojant ISM (pramoninį, mokslinį, medicininį) radijo transliavimo dažnių juostą. WIFI yra belaidžio tinklo įgyvendinimo protokolas, veikiantis 2,4G arba 5G dažnių juostoje. Kiti belaidžiai tinklai, tokie kaip 3G/4G, naudoja skirtingus protokolus ir gali būti brangesni.
Dvigubi VLAN ir QinQ Žymėjimas
Dvigubas VLAN yra du VLAN, sukonfigūruoti veikti kartu. Tai suteikia keletą privalumų, pavyzdžiui, galimybę apsaugoti neskelbtinus duomenis viename VLAN, naudojant antrąjį VLAN kaip DMZ. Tai leidžia apsaugoti duomenis, tuo pačiu leidžiant juos pasiekti iš interneto. Dvigubas VLAN taip pat gali pagerinti tinklo našumą, atskiriant srautą į skirtingus VLAN, taip sumažinant spūstis ir gerinant bendrą pralaidumą. Be to, dvigubas VLAN gali padidinti saugumą, suteikdamas perteklių.
QinQ žymėjimas yra metodas, naudojamas išplėsti VLAN galimybes. Užuot turėjęs vieną VLAN vienam klientui, QinQ leidžia vienu fiziniu ryšiu nešioti kelis VLAN. Tai naudinga, kai klientams reikia prisijungti prie kelių VLAN arba kai paslaugų teikėjai turi pasiūlyti skirtingus paslaugų lygius toje pačioje fizinėje infrastruktūroje. QinQ žymėjimas naudoja paslaugų teikėjo tilto visuotinį identifikatorių (S-TAG) kliento VLAN identifikavimui perduodant jį tiekėjo tinklu.
VLAN pagrindiniai kompiuteriai gali bendrauti su pranešimais tradiciniu Ethernet ryšio režimu, tačiau tarp skirtingų VLAN kompiuterių ryšys turi būti vykdomas per tinklo sluoksnio įrenginius, tokius kaip maršrutizatorius arba trijų sluoksnių jungiklis. Tai užtikrina tinkamą duomenų srautų valdymą ir izoliaciją tarp skirtingų loginių tinklo segmentų.