Šiuolaikiniame pasaulyje bevielis interneto ryšys, arba „Wi-Fi“, tapo neatsiejama kasdienybės dalimi. Jis leidžia mums dirbti, mokytis, pramogauti ir bendrauti iš bet kurios vietos, suteikdamas neprilygstamą laisvę ir patogumą. Tačiau nepaisant plačiai paplitusio bevielio ryšio, vis dar pasitaiko situacijų, kai prisijungti prie saugaus belaidžio tinklo gali būti sudėtinga, ypač neturint mobiliųjų duomenų. Ši realybė skatina daugelį vartotojų domėtis, ar įmanoma prisijungti prie svetimo „Wi-Fi“ tinklo. Šiame straipsnyje išsamiai nagrinėjami visi būdai, kaip prisijungti prie „Wi-Fi“ tinklo nežinant slaptažodžio, pradedant technologiniais sprendimais ir baigiant teisiniais bei etiniais aspektais. Aptariami išsamūs techniniai atnaujinimai, ryšio alternatyvos ir saugos patarimai. Straipsnyje ne tik analizuojamos dažniausiai naudojamos programos ir metodai tiek „Android“, tiek „Linux“ aplinkose, bet ir nagrinėjama rizika, teisinės alternatyvos bei saugumo svarba šiuose ryšiuose. Jei norite sužinoti, kaip prisijungti prie apsaugoto „Wi-Fi“ tinklo ir kokius pasirinkimus siūlo kiekvienas variantas, skaitykite toliau, kad gautumėte išsamios informacijos apie procesą ir geriausias rekomendacijas.
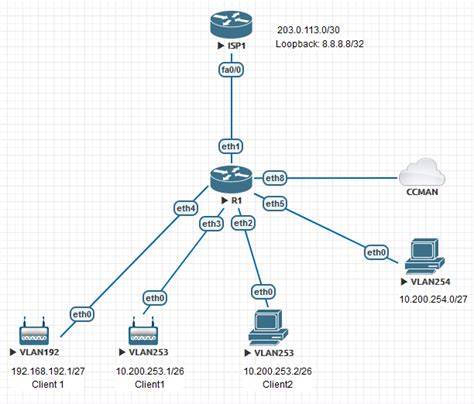
Bevielio Tinklo Veikimo Principai ir Komponentai
Norint suprasti „Wi-Fi“ tinklų veikimo subtilybes, svarbu susipažinti su pagrindinėmis interneto veikimą užtikrinančiomis sudedamosiomis dalimis. Bevielis tinklas susideda iš kelių esminių elementų, kurie kartu užtikrina duomenų perdavimą. Pirmiausia, tai interneto paslaugų teikėjas (IPT), kuris suteikia galimybę prisijungti prie pasaulinio tinklo. Šis ryšys paprastai ateina į namus ar biurą laidiniu būdu. Antra, esminis komponentas yra belaidis maršrutizatorius (routeris). Jo pagrindinė funkcija - priimti interneto signalą iš IPT ir jį paskirstyti belaidžiu būdu, sukurdamas „Wi-Fi“ tinklą. Maršrutizatorius taip pat veikia kaip tinklo valdiklis, suteikdamas įrenginiams prieigą prie interneto ir tarpusavyje.
Maršrutizatoriai naudoja radijo bangas, kad perduotų duomenis tarp savęs ir prijungtų įrenginių, tokių kaip išmanieji telefonai, planšetės, nešiojamieji kompiuteriai ir išmanieji televizoriai. Šie prietaisai turi belaidžio ryšio adapterius, kurie leidžia jiems prisijungti prie „Wi-Fi“ tinklo. Bevielio ryšio standartai, tokie kaip 802.11 a/b/g/n/ac/ax (Wi-Fi 6/6E) ir naujausias Wi-Fi 7, apibrėžia, kaip duomenys perduodami ir kokiu greičiu. Kiekvienas standartas siūlo skirtingus perdavimo greičius, diapazonus ir efektyvumą. Pavyzdžiui, naujesni standartai, tokie kaip Wi-Fi 6 ir Wi-Fi 7, yra gerokai spartesni, stabilesni ir efektyviau valdo daugybę prijungtų įrenginių vienu metu, palyginti su senesniais standartais.
Bevielio Maršrutizatoriaus Konfigūravimo Etapai
Bevielio maršrutizatoriaus konfigūravimas yra esminis žingsnis siekiant užtikrinti tinkamą jo veikimą ir saugumą. Nors procesas gali šiek tiek skirtis priklausomai nuo gamintojo ir modelio, pagrindiniai etapai išlieka panašūs.
- Prisijungimas prie maršrutizatoriaus sąsajos: Pirmiausia, reikia prisijungti prie maršrutizatoriaus valdymo sąsajos. Tai paprastai atliekama per interneto naršyklę, įvedant maršrutizatoriaus IP adresą (dažniausiai 192.168.1.1 arba 192.168.0.1) į adresų juostą. Vartotojo vardas ir slaptažodis paprastai yra nurodyti ant paties maršrutizatoriaus arba jo instrukcijoje. Jei jie buvo pakeisti, reikia naudoti naujus.
- Interneto nustatymų konfigūravimas: Šiame etape nustatomas ryšys su IPT. Reikia pasirinkti tinkamą ryšio tipą (pvz., PPPoE, DHCP, Static IP) ir įvesti IPT suteiktus prisijungimo duomenis, jei to reikalaujama.
- Belaidžio tinklo (Wi-Fi) nustatymų konfigūravimas: Tai vienas svarbiausių etapų.
- Tinklo pavadinimas (SSID): Pasirenkamas tinklo pavadinimas, kuris bus matomas ieškant bevielio ryšio. Rekomenduojama pasirinkti unikalų pavadinimą, bet neatskleidžiantį asmeninės informacijos.
- Šifravimo protokolas: Svarbiausia saugumo priemonė. Nors seniausias ir jau nebenaudojamas WEP (Wireless Equivalency Protocol) yra pažeidžiamas, WPA (Wi-Fi Protected Access) ir WPA2 yra ženklūs patobulinimai. Šiuo metu WPA3 yra saugiausias protokolas, nors ir jame yra pastebėtų pažeidžiamumų, pavyzdžiui, „Dragonblood“. Būtinai pasirinkite WPA2 arba WPA3, jei maršrutizatorius ir jūsų įrenginiai juos palaiko.
- Slaptažodis (PSK - Pre-Shared Key): Pasirenkamas stiprus, sudėtingas slaptažodis, kurį sudaro didžiosios ir mažosios raidės, skaičiai ir simboliai. Slaptažodžio sudėtingumas yra vienas pagrindinių veiksnių, lemiančių atakos sėkmę.
- Kanalas: Bevieliai tinklai veikia tam tikrais kanalais. Jei gyvenate daugiabutyje, kur daug kaimynų tinklų, gali kilti trikdžiai. Paprastai maršrutizatorius automatiškai pasirenka geriausią kanalą, tačiau kartais gali tekti jį pakeisti rankiniu būdu, naudojant specialias programas tinklo analizei.
- MAC adresų filtravimas (pasirinktinai): Ši funkcija leidžia leisti prisijungti tik tiems įrenginiams, kurių MAC adresai yra įtraukti į leidžiamųjų sąrašą. Tai papildoma saugumo priemonė, tačiau ji gali būti nepatogi, jei dažnai keičiasi prijungiami įrenginiai.
- Firmware atnaujinimas: Svarbu reguliariai tikrinti ir atnaujinti maršrutizatoriaus programinę įrangą (firmware). Gamintojai nuolat išleidžia atnaujinimus, kurie taiso saugumo spragas ir pagerina našumą.
- Nuotolinės prieigos išjungimas: Jei nenaudojate nuotolinės prieigos prie maršrutizatoriaus nustatymų, ją rekomenduojama išjungti, kad būtų išvengta galimų saugumo pažeidimų.
How to Connect Two WiFi Routers
Metodai Prisijungti Prie „Wi-Fi“ Tinklo Be Slaptažodžio
Nors prisijungimas prie svetimo „Wi-Fi“ tinklo be leidimo yra neteisėtas ir neetiškas, svarbu suprasti, kokie metodai egzistuoja, siekiant geriau suprasti belaidžio ryšio saugumo pažeidžiamumus. Šios žinios gali būti naudingos verslo ir viešojo sektoriaus atstovams, siekiantiems tobulinti savo skaitmenines kompetencijas ir užtikrinti savo tinklų saugumą.
Technologiniai Sprendimai ir Programinė Įranga
Yra įvairių programų ir įrankių, skirtų saugumo testavimui ir auditui. Svarbu pabrėžti, kad šie įrankiai turėtų būti naudojami tik tinkluose, kuriems turite leidimą, arba saugioje, kontroliuojamoje aplinkoje, pavyzdžiui, mokymų metu.
- Aircrack-ng: Tai galinga įrankių visuma, skirta „Wi-Fi“ tinklų saugumo auditui. Ji gali nustatyti pažeidžiamumus, pasinaudodama tokių šifravimo metodų kaip WEP silpnybėmis ir tam tikromis atakomis prieš WPA/WPA2, pavyzdžiui, užfiksuojant „handshake“ (prisijungimo informacijos mainus). Aircrack-ng rinkinys apima tokius įrankius kaip
airmon-ng(tinklo plokštės įjungimui į stebėjimo režimą),airodump-ng(tinklo skanavimui ir duomenų rinkimui) iraireplay-ng(atakoms atlikti). - Reaver: Ši programa specializuojasi WPS (Wi-Fi Protected Setup) protokolo pažeidžiamumų išnaudojime. WPS buvo sukurtas supaprastinti prisijungimą prie bevielio tinklo, tačiau turi rimtų saugumo spragų. Reaver leidžia automatizuoti „brute force“ atakas prieš pažeidžiamų maršrutizatorių WPS PIN kodą. Kuo sudėtingesnis slaptažodis, tuo sudėtingiau jį nulaužti.
- WPS (Wi-Fi Protected Setup) atakos: Daugelyje maršrutizatorių vis dar yra galimybė prisijungti paspaudus fizinį arba virtualų WPS mygtuką, kuris leidžia prisijungti neįvedant slaptažodžio. Nors tai vienas paprasčiausių ir greičiausių būdų legaliai prisijungti be slaptažodžio (jei turite fizinę prieigą prie maršrutizatoriaus), WPS protokolo pažeidžiamumai leidžia ir neteisėtai išbandyti prisijungti.
- „Evil Twin“ atakos: Šios atakos metu sukuriama netikra prieigos taškas (access point), identiškas teisėtam tinklui, dažnai su panašiu SSID. Kai vartotojai bando prisijungti prie šio netikro tinklo, jiems gali būti pateikiamas prisijungimo puslapis, kuriame prašoma įvesti slaptažodį. Tokiu būdu, naudojant tokias priemones kaip „Linset“, programišiai gali gauti vartotojų slaptažodžius. Šios atakos išnaudoja ne techninius trūkumus, o žmogiškąsias klaidas ir socialinę inžineriją.
- „Instabridge“: Ši programa naudoja bendrą duomenų bazę, kurioje vartotojai dalijasi „Wi-Fi“ tinklo slaptažodžiais, ypač viešuose tinkluose. Tai labiau bendradarbiavimo platforma, tačiau gali būti naudojama ir nepageidaujamiems tikslams.
- QR kodas: Kai kurie modernūs maršrutizatoriai turi QR kodą, kurį nuskenavus telefono kamera galima tiesiogiai prisijungti prie „Wi-Fi“ tinklo neįvedant slaptažodžio. Tai patogus būdas dalintis tinklo prieiga su draugais ar svečiais.
Stebėjimo ir Nuskaitymo Režimas
Norint atlikti saugumo testavimą, tinklo plokštė turi būti perjungta į specialų stebėjimo (monitor) režimą. Tai leidžia jai ne tik priimti duomenis, skirtus jai, bet ir visus kitus bevielius duomenis, sklandančius ore.
- Airodump-ng: Esminis įrankis galimiems „Wi-Fi“ tinklams atpažinti ir nuskaityti. Jis gali rodyti tinklų SSID, BSSID (maršrutizatoriaus MAC adresą), kanalą, šifravimo tipą ir prijungtų klientų skaičių. Tai leidžia pasirinkti konkretų tinklą analizei.
Praktiniai Pavyzdžiai ir Eksperimentai
Mokymų metu bus pristatomi praktiniai pavyzdžiai ir atliekamas eksperimentas - veikiančio tinklo etiškas „nulaužimas“. Tai leis dalyviams gyvai susipažinti su programų veikimu ir suprasti, kaip veikia įvairios atakos. Pavyzdžiui, naudojant „Kali Linux“ distribuciją, kuri yra populiari tarp saugumo specialistų, bus demonstruojama, kaip su „aircrack-ng“ rinkiniu galima:
- Įjungti tinklo plokštę į stebėjimo režimą (
airmon-ng start wlan0). - Nuskaityti aplinkinius tinklus ir pasirinkti tinkamą tinklą analizei (
airodump-ng mon0). - Nustatyti tinklo kanalą ir BSSID.
- Sugeneruoti tinklo srautą (pvz., naudojant
aireplay-ng) arba laukti, kol vartotojas prisijungs, norint užfiksuoti „handshake“. - Naudoti „aircrack-ng` su užfiksuotu „handshake“ ir žodynų failu (dictionary file) bandant nulaužti WPA/WPA2 slaptažodį.
Taip pat bus demonstruojama Reaver programos naudojimas WPS atakoms. Procesas apima:
- Naudojant
washįrankį, rasti tinklus su įjungtu WPS. - Paleisti
reaverprieš pasirinktą tinklą, nurodant jo BSSID ir naudojamą tinklo plokštę. - Laukti, kol Reaver suras WPS PIN kodą ir, atitinkamai, slaptažodį.
Šie praktiniai eksperimentai atliekami griežtai kontroliuojamoje aplinkoje, siekiant parodyti pažeidžiamumus, o ne skatinti neteisėtą veiklą.
Rizika, Teisiniai Ir Eitiniai Aspektai
Svarbu suprasti, kad prieiga prie kito asmens „Wi-Fi“ tinklo be leidimo daugelyje šalių yra nusikaltimas ir gali užtraukti baudžiamąją atsakomybę. Tai ne tik kelia teisinių problemų, bet ir didelę saugumo riziką.
Teisinės Ir Eitinės Ribos
- Privatumo pažeidimas: Prisijungiant prie svetimo tinklo, gali būti pažeidžiamas jo savininko privatumas, ypač jei tinklas naudojamas konfidencialiai informacijai.
- Netinkamas naudojimas: Jūsų veiksmai per svetimą tinklą gali būti siejami su jo savininku, sukeliant jam nemalonumų ar net teisinių pasekmių. Pavyzdžiui, jei naudojatės tinklu neteisėtai veiklai, atsakomybė gali tekti tinklo savininkui.
- Socialinė inžinerija ir sukčiavimas: Kai kurios atakos, pavyzdžiui, „Evil Twin“ atakos, naudoja socialinę inžineriją, siekdamos apgauti vartotojus ir išgauti jų prisijungimo duomenis. Tai yra nesąžininga ir neetiška praktika.
Saugumo Svarba
- Nuolatinių atnaujinimų poreikis: „Wi-Fi“ tinklo saugumas priklauso nuo maršrutizatoriuje sukonfigūruoto šifravimo protokolo ir slaptažodžio sudėtingumo. Būtinų sistemų ir nuolatinių jo sistemų atnaujinimai yra gyvybiškai svarbūs.
- Atsargumas viešuose tinkluose: Viešieji „Wi-Fi“ tinklai (pvz., kavinėse, oro uostuose) dažnai būna mažiau saugūs. Programišiams gali būti nesunku „rinkti“ prie tokių tinklų prisijungusių vartotojų kompiuterių prisijungimo vardus ir slaptažodžius. Todėl svarbu likti budriems ir vengti konfidencialios informacijos perdavimo viešuosiuose tinkluose. Jei būtina atlikti rizikingas operacijas, rekomenduojama naudoti VPN (Virtual Private Network) arba TOR naršyklę.
- „Blogi dvyniai“ ir kitos atakos: Būkite atsargūs su tinklais, kurie atrodo panašūs į žinomus, bet turi nedidelių skirtumų. Programišiai gali sukurti identiškus prieigos taškus, kad pavogtų jūsų prisijungimo duomenis.
Kaip Apsaugoti Savo „Wi-Fi“ Tinklą?
Nors mokymų metu bus nagrinėjami metodai, kaip „etiškai nulaužti“ tinklus, pagrindinis dėmesys turėtų būti skiriamas savo tinklo saugumo užtikrinimui.
- Stiprus ir unikalus slaptažodis: Tai yra pirmoji ir svarbiausia apsaugos priemonė. Venkite lengvai atspėjamų slaptažodžių, tokių kaip gimimo datos, vardai ar paprasti žodžiai. Naudokite ilgus, sudėtingus slaptažodžius, kuriuose dera didžiosios ir mažosios raidės, skaičiai ir simboliai.
- Naujausias šifravimo protokolas: Visada naudokite WPA2 arba WPA3 šifravimą. Jei jūsų maršrutizatorius palaiko WPA3, įjunkite jį.
- WPS išjungimas: Jei nenaudojate WPS funkcijos, ją rekomenduojama išjungti maršrutizatoriaus nustatymuose. Tai pašalina vieną iš pagrindinių pažeidžiamumų. TP-LINK maršrutizatoriuose ši funkcija dažnai vadinama QSS (Quick Setup).
- Reguliarūs programinės įrangos atnaujinimai: Laikykite savo maršrutizatoriaus programinę įrangą atnaujintą. Gamintojai nuolat taiso aptiktas saugumo spragas.
- Keisti numatytuosius prisijungimo duomenis: Pakeiskite numatytąjį maršrutizatoriaus administratoriaus vartotojo vardą ir slaptažodį.
- Svečių tinklo naudojimas: Jei dažnai sulaukiate svečių, kurie prašo prisijungti prie jūsų tinklo, apsvarstykite galimybę sukurti atskirą svečių tinklą. Tai leidžia suteikti prieigą internetui, bet apsaugo jūsų pagrindinį tinklą nuo galimo piktnaudžiavimo.
- MAC adresų filtravimas (papildoma priemonė): Nors tai nėra visiškai saugi priemonė (MAC adresus galima suklastoti), ji gali apsunkinti nepageidaujamų vartotojų prisijungimą.
Išvados: Atsakingas Požiūris Į Bevielį Ryšį
Šiame straipsnyje buvo nagrinėjami įvairūs aspektai, susiję su „Wi-Fi“ tinklų saugumu ir galimybėmis prisijungti prie jų. Nuo pagrindinių tinklo veikimo principų ir maršrutizatoriaus konfigūravimo iki techninių metodų, leidžiančių tyrinėti bevielio ryšio pažeidžiamumus. Svarbu suprasti, kad nors technologijos suteikia galimybes, jos taip pat kelia riziką. Skaitmeninė etika ir teisėtumas visada turi būti aukščiau techninio smalsumo. Mokymai, kurių metu bus pristatomi šie klausimai, skirti verslo ir viešojo sektoriaus atstovams, siekiant tobulinti jų skaitmenines kompetencijas ir didinti sąmoningumą apie kibernetinio saugumo svarbą.
Tyrimai, tokie kaip aprašytas straipsnyje, parodo, kad daugelis namuose įrengtų „Wi-Fi“ tinklų nėra tinkamai apsaugoti, o tai kelia rimtą riziką vartotojų duomenų saugumui. Neturint tinkamos apsaugos, programišiams gali būti nesunku gauti prieigą prie jūsų asmeninės informacijos. Todėl būtina imtis aktyvių priemonių savo tinklui apsaugoti.
Galiausiai, supratimas apie tai, kaip veikia „Wi-Fi“ tinklų saugumas ir kokie yra galimi pažeidžiamumai, yra esminis žingsnis siekiant užtikrinti saugesnę skaitmeninę aplinką. Atsakingas požiūris į bevielio ryšio naudojimą ir tinklų apsaugą yra būtinas šiuolaikiniame pasaulyje.
tags: #wifi #tinklo #nulauzimas