Virtualūs vietiniai tinklai (VLAN) yra esminė šiuolaikinių tinklų dalis, leidžianti logiškai segmentuoti tinklo srautą be poreikio kurti atskirą fizinę infrastruktūrą. Jie suteikia tinklo administratoriams galimybę suskirstyti fizinį tinklą į kelis loginius transliavimo domenus, taip gerinant tinklo lankstumą, saugumą ir efektyvumą. Šiame straipsnyje gilinsimės į statinius VLAN - paprasčiausią ir plačiausiai naudojamą VLAN konfigūracijos metodą, nagrinėdami jų veikimo principus, privalumus ir praktinį pritaikymą.
Kas yra VLAN ir kodėl jie reikalingi?
VLAN, arba virtualus vietinis tinklas, yra loginė tinklo grupė, kuri leidžia vartotojams dalintis bendru transliavimo domenu (broadcast domain) nepriklausomai nuo jų fizinės buvimo vietos. Tai reiškia, kad įrenginiai, priklausantys tam pačiam VLAN, gali bendrauti tarpusavyje taip, lyg jie būtų prijungti prie to paties fizinio tinklo jungiklio, net jei iš tikrųjų yra skirtingose vietose ar prijungti prie skirtingų jungiklių.
Pagrindinis VLAN privalumas yra galimybė atskirti tinklo srautą. Kiekvienas VLAN veikia kaip atskiras, logiškai izoliuotas tinklas. Tai padeda sumažinti transliavimo srautą (broadcast traffic) - duomenis, siunčiamus visiems tinklo įrenginiams. Mažesni transliavimo domenai reiškia mažiau nereikalingo srauto, kuris apkrauna tinklo įrenginius, ir tuo pačiu didesnį bendrą tinklo našumą.
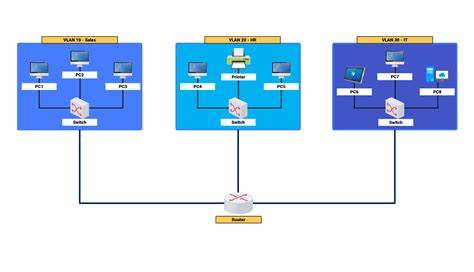
VLAN taip pat suteikia didesnį saugumą. Atskirdami skirtingas tinklo dalis į atskirus VLAN, galite apriboti prieigą prie tam tikrų resursų. Pavyzdžiui, finansų skyriaus darbuotojai gali būti viename VLAN, o IT skyriaus - kitame. Jei IT skyriaus VLAN yra jautresni duomenys, finansų skyriaus vartotojai negalės tiesiogiai prie jų prieiti, net jei jie fiziškai yra prijungti prie to paties jungiklio.
Statiniai VLAN: Paprastumas ir efektyvumas
Statiniai VLAN, dar vadinami prievadais pagrįstais VLAN (port-based VLANs), yra paprasčiausias ir populiariausias būdas konfigūruoti VLAN. Šiuo metodu tinklo administratorius rankiniu būdu priskiria kiekvieną jungiklio prievadą (port) konkrečiam VLAN ID (VID). Kai įrenginys prijungiamas prie tokio prievado, jis automatiškai tampa to VLAN nariu.
Šis metodas yra plačiai naudojamas dėl savo paprastumo ir mažo administravimo krūvio, ypač mažesniuose ir vidutinio dydžio tinkluose. Kai VLAN narystė yra nustatyta, prieiga prie prievado gali būti susieta tik su vienu konkrečiu VLAN ID, ir šis ryšys išlieka tol, kol administratorius jo nepakeičia.
Kaip veikia statiniai VLAN:
- VLAN kūrimas: Tinklo administratorius sukuria VLAN ir suteikia jiems unikalius ID (pvz., VLAN 10, VLAN 20).
- Prievadų priskyrimas: Kiekvienas jungiklio fizinis prievadas yra rankiniu būdu priskiriamas vienam sukurtam VLAN. Pavyzdžiui, prievadai nuo 1 iki 10 gali būti priskirti VLAN 10 (pvz., „Marketingas“), o prievadai nuo 11 iki 20 - VLAN 20 (pvz., „Pardavimai“).
- Veikimas: Kai kompiuteris ar kitas įrenginys prijungiamas prie prievado, esančio, tarkime, VLAN 10, jis automatiškai tampa VLAN 10 nariu. Visi duomenys, siunčiami iš šio įrenginio, bus traktuojami kaip priklausantys VLAN 10.
Pavyzdys:
Įsivaizduokite, kad turite jungiklį su 24 prievadais. Administratorius gali sukonfigūruoti:
- Prievadus 1-8: VLAN 10 (pvz., Darbuotojai)
- Prievadus 9-16: VLAN 20 (pvz., Svečiai)
- Prievadus 17-24: VLAN 30 (pvz., Serveriai)
Jei vartotojas prisijungia prie prievado 5, jo įrenginys automatiškai patenka į VLAN 10. Jei jis bandytų prisijungti prie tinklo resursų, esančių VLAN 20 ar 30, jis negalėtų to padaryti be maršrutizatoriaus tarpininkavimo, nes šie VLAN yra logiškai atskirti.
Statiniai VLAN konfigūracija (pvz., Cisco CLI)
Konfigūracija skiriasi priklausomai nuo jungiklio gamintojo, tačiau pagrindiniai principai išlieka panašūs. Štai supaprastintas pavyzdys, kaip būtų galima sukurti VLAN ir priskirti prievadus naudojant Cisco komandų eilutę:
Sukurti VLAN:
Switch(config)# vlan 10Switch(config-vlan)# name MarketingasSwitch(config)# vlan 20Switch(config-vlan)# name PardavimaiPriskirti prievadus prie VLAN:
Switch(config)# interface fastethernet 0/1Switch(config-if)# switchport mode accessSwitch(config-if)# switchport access vlan 10Switch(config)# interface fastethernet 0/9Switch(config-if)# switchport mode accessSwitch(config-if)# switchport access vlan 20
Šiuose pavyzdžiuose sukuriame du VLAN (10 ir 20), suteikiame jiems vardus ir priskiriame konkrečius prievadus prie atitinkamų VLAN. switchport mode access komanda nurodo, kad šis prievadas yra prieigos prievadas, skirtas galiniams įrenginiams.
Prieigos ir magistraliniai prievadai (Access and Trunk Ports)
Norint suprasti VLAN veikimą, svarbu skirti du pagrindinius jungiklio prievadų tipus:
- Prieigos prievadas (Access Port): Šie prievadai paprastai naudojami prijungti galinius įrenginius, tokius kaip kompiuteriai, spausdintuvai ar IP telefonai. Prieigos prievadas gali būti priskirtas tik vienam VLAN ir paprastai nesiunčia ar nepriima pažymėtų (tagged) kadrų. Kai kadras siunčiamas iš prieigos prievado į kitą įrenginį, VLAN žyma yra „nuimama“.
- Magistralinis prievadas (Trunk Port): Magistraliniai prievadai naudojami sujungti du jungiklius tarpusavyje arba jungiklį su maršrutizatoriumi. Šie prievadai gali perduoti kadrus iš kelių VLAN. Norint atskirti kadrų, priklausančių skirtingiems VLAN, srautą, naudojamas kadrų žymėjimas (tagging). Populiariausias žymėjimo standartas yra IEEE 802.1Q.
Gimtasis VLAN (Native VLAN):
Magistraliniame prievade gali būti nustatytas „gimtasis“ VLAN. Kadrų, priklausančių gimtajam VLAN, siunčiami be VLAN žymos. Pagal numatytuosius nustatymus daugumoje jungiklių gimtasis VLAN yra VLAN 1. Tačiau saugumo sumetimais ir geresniam tinklo valdymui rekomenduojama pakeisti gimtąjį VLAN į kitą, nenaudojamą VLAN (pvz., VLAN 100).
Komanda, kuria galima nurodyti kitą gimtąjį VLAN magistraliniame prievade, atrodo taip: port trunk pvid JUSU_VLAN_ID.
Hibridiniai prievadai (Hybrid Ports)
Hibridiniai prievadai yra sudėtingesni ir jungia savybes tiek iš prieigos, tiek iš magistralinių prievadų. Jie dažniausiai naudojami prijungiant IP telefonus, kurie reikalauja dviejų skirtingų VLAN: vieno balso duomenims (Voice VLAN) ir kito kompiuterio duomenims. Hibridinis prievadas gali perduoti vieną VLAN be žymos (untagged) ir kelis VLAN su žymomis (tagged).
Pavyzdžiui, IP telefonas gali būti prijungtas prie hibridinio prievado. Prievadas perduoda telefono balso srautą viename VLAN (pvz., su žyma), o kompiuteris, prijungtas prie telefono, naudoja kitą VLAN (pvz., be žymos). Svarbu pažymėti, kad hibridinis prievadas vis tiek gali priklausyti gimtajam VLAN 1, nebent jis būtų specialiai sukonfigūruotas kitaip. Kai kuriuose prieigos lygio jungikliuose tiesioginio hibridinio prievado sukūrimo galimybė gali būti apribota, ir gali būti leidžiama tik priskirti VLAN IP telefonams (pvz., „VOICE“).
Statiniai VLAN privalumai ir trūkumai
Privalumai:
- Paprastas konfigūravimas: Rankinis prievadų priskyrimas yra tiesioginis ir nereikalauja sudėtingų protokolų.
- Mažas administravimo krūvis: Tinkamas mažesniems ir vidutiniams tinklams, kur nereikia dažnai keisti tinklo topologijos.
- Didelis saugumas: Efektyviai izoliuoja srautą tarp skirtingų segmentų, apsunkindamas neteisėtą prieigą.
- Efektyvus transliavimo srauto valdymas: Sumažina nereikalingą srautą, gerindamas tinklo našumą.
- Lankstumas: Leidžia logiškai grupuoti vartotojus pagal funkcinius kriterijus, nepaisant jų fizinės vietos.
Trūkumai:
- Rankinis valdymas: Kai tinklas tampa didelis (šimtai ar tūkstančiai prievadų), rankinis kiekvieno prievado priskyrimas tampa sudėtingas ir daug laiko reikalaujantis.
- Ribotas lankstumas keičiant topologiją: Jei vartotojas persikelia į kitą vietą ar pakeičia savo darbo vietą, administratorius turi rankiniu būdu perkonfigūruoti jo prievadą ar VLAN narystę. Tai nepatogu tinkluose, kuriuose dažnai keičiasi topologija.
- Nėra automatinio priskyrimo: Skirtingai nuo dinaminių VLAN, statiniuose VLAN nėra automatinio priskyrimo mechanizmo.
Dinaminiai VLAN kaip alternatyva
Dėl statinių VLAN trūkumų dideliuose ir dinamiškuose tinkluose buvo sukurti dinaminiai VLAN. Dinaminiai VLAN leidžia automatiškai priskirti prievadus prie VLAN remiantis įvairiais kriterijais, tokiais kaip:
- MAC adresas: Prievadas priskiriamas VLAN remiantis prie jo prijungto įrenginio MAC adresu.
- IP potinklis: Prievadas priskiriamas VLAN remiantis prijungto įrenginio IP adresu ir jo potinklio konfiguracija.
- Vartotojas: Prievadas priskiriamas VLAN remiantis vartotojo autentifikacijos informacija (pvz., vartotojo vardu).
Šie metodai paprastai reikalauja centrinio serverio, pavyzdžiui, VLAN Membership Policy Server (VMPS), kuris saugo informaciją apie VLAN narystę ir dinamiškai priskiria prievadus. Nors dinaminiai VLAN suteikia didesnį lankstumą ir automatizavimą, jų pradinė konfigūracija ir palaikymas gali būti sudėtingesni nei statinių VLAN.
VLAN konfigūravimas žingsnis po žingsnio | Kaip konfigūruoti VLAN | VLAN | VLAN konfigūravimas paketų sekiklyje
VLAN ir SINEC Advanced Network Suite
Pramoninių tinklų planavimas ir valdymas gali būti sudėtingas. Programinės įrangos architektūra, tokia kaip SINEC Advanced Network Suite, siekia supaprastinti šį procesą. Ji naudoja ketinimais paremtą palaikymą, kad tinklo projektavimas būtų protingesnis, greitesnis ir lengvesnis operacinių technologijų (OT) aplinkoje.
SINEC ANS supaprastina valdymą pasitelkiant intelektualią automatizavimą ir standartizuotus procesus. Vartotojas apibrėžia savo tinklo ketinimą, o programinė įranga automatiškai generuoja paruoštą diegti koncepciją. Tai apima standartizuotą tinklo architektūros planavimą su patikrintais šablonais, automatizuotą VLAN segmentavimą ir maršrutų skaičiavimą, siekiant užtikrinti visišką ryšį ir sumažinti konfigūracijos klaidas. Nors SINEC ANS yra platesnė sistema, ji pabrėžia VLAN svarbą tinklo segmentavime ir valdyme, ypač pramoninėse aplinkose.
Išvada
Statiniai VLAN yra patikimas ir efektyvus sprendimas tinklo segmentavimui, ypač mažesniuose ir vidutinio dydžio tinkluose. Jų paprastumas, saugumas ir gebėjimas valdyti transliavimo srautą daro juos nepakeičiamu įrankiu tinklo administratoriams. Nors didesniuose ir dinamiškesniuose aplinkose gali prireikti sudėtingesnių sprendimų, tokių kaip dinaminiai VLAN, supratimas ir tinkamas statinių VLAN pritaikymas išlieka fundamentaliu žingsniu kuriant gerai organizuotą, saugų ir našų tinklą.