Šiuolaikinės įmonės, plečiantis jų veiklai, susiduria su vis didėjančiais tinklo valdymo, saugumo ir mastelio didinimo poreikiais. Tradiciniai tinklo sprendimai, ypač kai reikia sujungti daugybę atskirtų vietovių, gali tapti sudėtingi ir brangūs. Šiame straipsnyje nagrinėsime, kaip belaidžio ryšio sprendimai, tokie kaip taško-daugtaškio (PTMP) tinklai, ir pažangios VPN technologijos, pavyzdžiui, dinaminiai daugiataškiai VPN (DMVPN), sprendžia šias problemas, užtikrindami efektyvų, saugų ir lankstų ryšį tarp daugybės tinklo taškų.
Belaidžio ryšio sprendimai: Taško-Daugtaškio (PTMP) tinklai
Belaidis ryšys per didelius atstumus gali būti sudėtingas, ypač kai reikia aptarnauti kelis nutolusius mazgus (stebėjimo kameras, prieigos taškus, jutiklius ir kt.). Tradiciniai taško-taškui (PTP) ryšiai sunkiai plečiasi, kai reikia daug galinių taškų. Čia į pagalbą ateina taško-daugtaškio (PTMP) belaidis tinklas. Jis susideda iš centrinio prieigos taško (bazinės stoties), kuris bendrauja su keliais klientais (nutolusiais mazgais).
Tipiniai PTMP tinklų naudojimo atvejai apima:
- Saugumo kamerų sujungimą plačiose teritorijose.
- Interneto paslaugų teikimą keliems pastatams universiteto miestelyje ar gyvenvietėje.
- Nutolusių darbo stočių, jutiklių ar daiktų interneto (IoT) įrenginių sujungimą.
Norint užtikrinti patikimą ir ilgalaikį ryšį, itin svarbu pasirinkti tinkamą įrangą. Atstumams iki 10 km rekomenduojama naudoti:
- Didelio stiprinimo kryptinius antenas abonentinėms stotelėms.
- Galingą bazinę stotį su daugiaspinduline aprėptimi.
- Lauko sąlygoms atsparų dizainą, apsaugantį nuo saulės, lietaus ir vėjo.
- Pažangius belaidžio ryšio standartus, užtikrinančius greitį ir stabilumą.
Vienas iš tokiems poreikiams skirtų sprendimų yra 802.11be lauko belaidžio PTMP tilto rinkinys. Šis rinkinys apima „Wi-Fi 7“ bazinės stoties prieigos tašką su dviem 802.11ax belaidžio ryšio tiltais. Jis naudoja „Wi-Fi 7“ technologiją, kad užtikrintų kelis gigabitus siekiantį pralaidumą iki 10 km atstumu, todėl idealiai tinka stebėjimo kameroms, prieigos taškams ir nutolusiems mazgams sujungti su centriniu mazgu. Jis pasiekia iki 2,3 Gbps greitį, todėl puikiai tinka intensyviam duomenų naudojimui ar keliems vartotojams. Sukurtas PTMP sąrankoms, viena bazinė stotis gali vienu metu prisijungti prie kelių tiltų (90° spindulio aprėptyje). Jis taip pat siūlo pažangias valdymo funkcijas, tokias kaip VLAN, DHCP ir QoS, siekiant užtikrinti sklandesnį veikimą. Tvirtas lauko naudojimui, jis turi IP67 atsparumo vandeniui reitingą, apsaugą nuo viršįtampių ir gali veikti nuo -30°C iki 60°C temperatūros intervale.
Kryptinių antenų privalumai PTMP tinkluose
Kryptinių antenų naudojimas bazinėje stotyje PTMP tinkluose suteikia keletą reikšmingų privalumų:
- Mažiau trukdžių: Jos blokuoja nepageidaujamus signalus iš zonos, esančios už aprėpties ribų, užtikrinant švaresnį ir stipresnį ryšį.
- Vienoda signalo kokybė: Aprėptis yra subalansuota, todėl įrenginiai, esantys diapazono pakraščiuose, gauna beveik tokį patį našumą kaip ir tie, kurie yra centre.
- Atsparumas atšiaurioms oro sąlygoms: Kryptinės antenos sukelia mažesnį pasipriešinimą vėjui, todėl jos stabiliau laikosi ant bokštų ar stiebų.
- Maža priežiūra: Dėl mažesnių išlygiavimo problemų ir šalutinių skilčių nebuvimo, jos patikimai veikia su minimalia priežiūra.
PTMP tinklo diegimo žingsniai
Norint sėkmingai įdiegti 802.11be lauko belaidžio PTMP tilto rinkinį, būtina atlikti kelis pagrindinius žingsnius:
1 žingsnis: Tinklo išdėstymo planavimasIdentifikuokite bazinės stoties vietą, pageidautina aukštai, pavyzdžiui, ant bokšto, stogo ar stiebo. Nupieškite visų nutolusių vietovių žemėlapį ir įsitikinkite, kad tarp bazinės stoties ir kiekvieno kliento yra aiški matomumo linija (LOS). Net nedideli kliuviniai (medžiai, pastatai, reljefas) gali žymiai pabloginti signalo stiprumą. Laikykitės maždaug 60% pirmosios Fresnelio zonos išvalymo, kad išvengtumėte difrakcijos ar daugiareikšmių nuostolių.
2 žingsnis: Bazinių stočių ir klientų įrengimasTvirtai sumontuokite bazinę stotį ant bokšto ar stogo ir per Ethernet prijunkite ją prie pagrindinio tinklo (maršrutizatoriaus ar jungiklio). Nukreipkite bazinę stotį taip, kad ji aprėptų vietovę, kurioje yra jūsų klientai/abonentiniai įrenginiai. Kiekvieną klientų įrenginį sumontuokite nutolusioje vietoje, ant stiebo, sienos laikiklio ar stogo, užtikrindami aiškią matomumo liniją iki bazinės stoties. Tada kiekvieną įrenginį maitinkite per PoE (Power over Ethernet) injektorių.
3 žingsnis: Tinklo nustatymų konfigūravimasSumontavus, reikia sukonfigūruoti tinklo nustatymus.
- Prijunkite savo kompiuterį prie to paties tinklo arba tiesiogiai prie tilto per Ethernet.
- Atidarykite savo žiniatinklio naršyklę, įveskite tilto IP adresą (dažnai 192.168.x.x) ir prisijunkite naudodami numatytuosius kredencialus.
- Meniu pasirinkite „Wireless“ (Belaidis ryšys), kad pasiektumėte konfigūracijos puslapį.
- Pasirinkite PTMP režimą. Bazinėje stotyje nustatykite ją kaip prieigos tašką (Access Point). Belaidžio ryšio tiltuose nustatykite juos kaip klientus (Client).
- Pasirinkite kanalo plotį, įjunkite WPA3 šifravimą ir atitinkamai nustatykite perdavimo galią bei antenos stiprinimą.
- Spustelėkite „Scan“ (Skenuoti), kad ieškotumėte tinklų. Po minutės ar maždaug tiek laiko turėtų pasirodyti SSID. Pasirinkite jį ir spustelėkite „Join Network“ (Prisijungti prie tinklo).
- Tada meniu pasirinkite „Network“ (Tinklas). Kiekvienam įrenginiui priskirkite statinius IP adresus. Jei reikia, įjunkite VLAN nustatymus ir atitinkamai pakoreguokite.
- Išsaugokite konfigūracijos pakeitimus. Perkraukite įrenginius, kad nustatymai įsigaliotų.
4 žingsnis: Testavimas ir optimizavimasPatikrinkite ryšio kokybę, pralaidumą ir vėlavimą. Atlikite apkrovos testus skirtingu paros metu, kad įvertintumėte trukdžius. Jei reikia, taip pat galite atlikti antenų išlygiavimą.
Dinaminiai Daugiataškiai VPN (DMVPN) tinklai
Kaip įmonėms augant, didėja ir poreikis turėti saugų, plečiamą ir lengvai valdomą tinklą. Tradiciniai VPN sprendimai dažnai apima sudėtingą konfigūraciją, ypač kai reikia sujungti daugybę nutolusių vietovių. Čia į pagalbą ateina dinaminiai daugiataškiai VPN (DMVPN) tinklai.
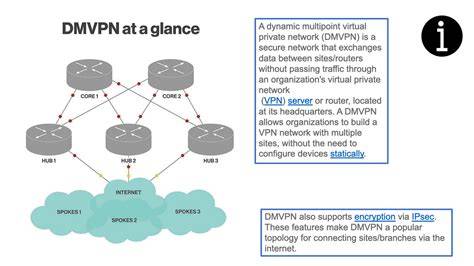
Kas yra dinaminis daugiataškis VPN?Dinaminis daugiataškis VPN (DMVPN) yra VPN architektūra, kuri sujungia kelias nutolusias vietas per centrinį mazgą, kartu leisdama toms vietoms, kai reikia, kurti tiesioginius, užšifruotus tunelius tarpusavyje. Jis sukurtas supaprastinti konfigūraciją, sumažinti pralaidumo kliūtis ir lengviau plėstis nei tradicinės VPN sąrankos.
Kaip DMVPN skiriasi nuo tradicinio VPN?Tradicinis VPN paprastai turi mazgo ir šakos (hub-and-spoke) konfigūraciją: nutolę vartotojai jungiasi prie centrinės vietovės ar serverio. Daugiataškis VPN yra tinklo stiliaus (mesh-style), kur vietovės ir mazgas gali tiesiogiai jungtis viena su kita. Tai sumažina kliūtis, pagerina našumą ir tinka daugiavietėms ar paskirstytoms komandoms.
Pagrindiniai DMVPN komponentai:DMVPN veikia derinant keturias pagrindines technologijas:
- mGRE (Multipoint Generic Routing Encapsulation): Šis tuneliavimo protokolas leidžia vienai sąsajai mazge palaikyti kelis nutolusius galinius taškus. Vietoj daugybės atskirų tunelių, mGRE leidžia vienai sąsajai aptarnauti kelis ryšius.
- NHRP (Next Hop Resolution Protocol): Tai yra DMVPN adresų knyga. Kiekviena šaka naudoja NHRP, kad užregistruotų savo IP adresą mazge ir sužinotų kitų šakų adresus. Jis veikia kaip DNS paslauga, padedanti mazgams rasti vienas kito viešuosius IP adresus.
- Dinaminiai maršrutizavimo protokolai (OSPF, EIGRP, BGP): Šie protokolai atnaujina maršrutų lenteles visame tinkle, užtikrindami efektyvų duomenų srautą tarp visų mazgų.
- IPsec (Internet Protocol Security): Nors ir nebūtinas, IPsec yra labai rekomenduojamas DMVPN saugumui užtikrinti. Jis šifruoja visą duomenų srautą tarp mazgų, apsaugodamas jį nuo neteisėtos prieigos.
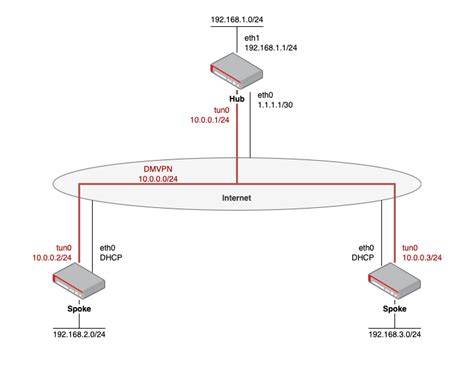
Kaip veikia DMVPN?DMVPN leidžia filialų vietovėms tiesiogiai bendrauti tarpusavyje viešojo WAN ar interneto ryšiu. Kiekviena nutolusi vieta yra sukonfigūruota su VPN maršrutizatoriais ir ugniasienės koncentratoriais, kad prisijungtų prie įmonės būstinės VPN mazgo. Kai dvi šakos turi keistis duomenimis, pavyzdžiui, vykdant VoIP (balso per IP) skambutį, viena šaka susisiekia su mazgu, kad gautų informaciją apie kitos šakos dabartinį dinaminį IP adresą. Kai iniciatorius turi paskirties IP adresą, jis gali tiesiogiai užmegzti dinaminį IPsec VPN tunelį su kita šaka. Šis metodas leidžia duomenims keliauti tiesiogiai tarp šakų, nepraeinant per centrinį mazgą, taip sumažinant vėlavimą ir padidinant pralaidumą.
DMVPN fazės:DMVPN dizaino modelis yra suskirstytas į tris fazes, kurios suteikia skirtingus funkcionalumo lygius:
- 1 fazė (Hub-and-spoke only): Visas srautas eina per mazgą. Šakos niekada nebendrauja tiesiogiai. Tai yra pagrindinė ir paprasčiausia konfigūracija.
- 2 fazė (Direct spoke-to-spoke tunnels): Šakos gali kurti tiesioginius tunelius tarpusavyje po pirminio kontakto per mazgą. Tačiau maršrutizavimas vis tiek turi sekti mazgo-šakos logiką. Tai pagerina našumą, nes dalis srauto gali eiti tiesiai.
- 3 fazė (Dynamic routing with shortcuts): Palaiko NHRP nuorodas ir peradresavimus. Mazgas nurodo šakai, kada ji turėtų nukreipti srautą tiesiogiai į kitą šaką. Daugeliui šiuolaikinių diegimų 3 fazė yra standartas, nes ji suteikia didžiausią lankstumą ir efektyvumą.
DMVPN privalumai:
- Mažesnės administracinės išlaidos: DMVPN supaprastina plačiajuosčio tinklo (WAN) valdymą, sumažindama sąrankos užduotis. Nereikia konfigūruoti sudėtingų saugumo nustatymų kiekvienam ryšiui ar keisti centrinio tinklo mazgo, norint pridėti naujų šakų.
- Didesnis lankstumas: DMVPN leidžia dinamiškai pridėti naujas vietas ir valdyti srautų maršrutizavimą. Supaprastinta mazgo maršrutizatoriaus konfigūracija sumažina administratoriams tenkantį rankinio nustatymo krūvį.
- Sumažintas pralaidumo apkrovimas: Tiesioginiai ryšiai tarp nutolusių vietovių pagerina pralaidumo naudojimą DMVPN sąrankose. Tradiciniame mazgo-šakos modelyje mazgas valdo visą srautą, o tai gali sukelti perkrovą. DMVPN leidžia duomenims keliauti tiesiai iš vienos nutolusios vietovės į kitą, aplenkiant mazgą.
- Saugi debesų jungiamumas: DMVPN tinklai gali būti plečiami į debesų aplinkas (pvz., AWS, Azure), kur virtualūs maršrutizatoriai veikia kaip papildomos šakos. Tai leidžia saugiai ir dinamiškai integruoti debesų išteklius į įmonės tinklą.
Saugumas ir pritaikomumas:DMVPN yra sukurtas su saugumu galvoje. Jis naudoja IPsec šifravimą, kad užtikrintų konfidencialumą. Taip pat palaiko išankstinius bendrinamus raktus arba skaitmeninius sertifikatus autentifikavimui, taip pat prieigos kontrolės sąrašus (ACL) ir saugius maršrutizavimo protokolus, siekiant apriboti prieigą ir apsisaugoti nuo neteisėtų įrenginių prisijungimo. DMVPN taip pat palaiko dinaminį IP adresų priskyrimą, todėl nutolusios vietovės gali saugiai prisijungti net jei jų IP adresai keičiasi.
„MicroNugget“: kas yra dinaminis daugiataškis virtualus privatus tinklas?
Apibendrinant, tiek PTMP belaidžio ryšio sprendimai, tiek DMVPN technologijos yra esminiai įrankiai šiuolaikiniame tinklo valdyme. PTMP sprendimai efektyviai sprendžia fizinio ryšio iššūkius tarp daugybės nutolusių taškų, o DMVPN suteikia lankstumą, mastelį ir saugumą kuriant sudėtingus, tarpusavyje sujungtus VPN tinklus, kurie atitinka nuolat kintančius verslo poreikius.
tags: #vpn #tinklai #multipoint #to #multipoint