Didėjant kibernetinėms grėsmėms, interneto svetainių ir el. parduotuvių saugumas tampa itin svarbus. Kauno technologijos universiteto (KTU) Interneto paslaugų centro DOMREG Techninio administravimo skyriaus vadovas Tomas Simonaitis pabrėžia, kad neprižiūrimos interneto svetainės tampa lengvu kibernetinių atakų taikiniu. Kenkėjišku kodu užkrėsta svetainė gali būti pasitelkiama sukčiavimui, o domenų sistemą (DNS) pažeidus, lankytojai gali būti nukreipiami į netikras svetaines, taip pat gali būti perimti el. pašto laiškai ir kitos paslaugos. Siekiant užtikrinti saugumą, būtina rūpintis domeno valdymo paskyros saugumu, laiku pratęsti domeną ir naudoti DNS saugumo plėtinį DNSSEC.
DNS veikimo principai ir pažeidžiamumai
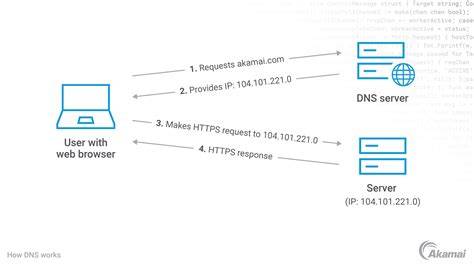
Domenas - tai unikalus interneto adresas, padedantis per DNS sistemą nukreipti interneto lankytojus į serverius, kuriuose yra laikomi interneto svetainės, el. parduotuvės arba kitų sistemų failai bei duomenų bazės. Domenas leidžia naudotis el. paštu, prisijungti prie duomenų saugyklų bei kitų paslaugų. Kai vartotojas interneto naršyklėje įveda norimos interneto svetainės domeną, interneto tiekėjo arba viešasis rekursinis DNS serveris (angl. Recursive Resolver) siunčia užklausas į šakninį DNS serverį (angl. Root Name Server), aukščiausiojo lygio domeno administratoriaus DNS serverį (angl. Top Level Domain Name Server) bei domeną aptarnaujančio paslaugų teikėjo autoritetingą DNS serverį (angl. Authoritative Name Server). Gavęs atsakymus iš visų autoritetingų DNS serverių, rekursinis serveris nustato, kur saugoma svetainė, ir nukreipia į atitinkamą serverį.
Vienas iš dažniausių DNS pažeidimo būdų - užklausų falsifikavimas (angl. DNS Spoofing), kai rekursiniam DNS serveriui pateikiamas suklastotas autoritetingų DNS serverių atsakymas. Tai leidžia nukreipti lankytojus į suklastotą interneto svetainę ar el. parduotuvę. Kitas pavojus - DNS serverio podėlio sufalsifikavimas (angl. DNS Cache Poisoning), kai DNS serverio talpykloje (cache) esantys duomenys pakeičiami neteisingais. Taip pat gali būti vykdomi duomenų perėmimai per MITM (Man-in-the-Middle) atakas.
DNSSEC: DNS saugumo plėtinys
DNSSEC (Domain Name System Security Extensions) yra sprendimas, skirtas apsaugoti DNS informaciją nuo klastojimo. DNSSEC pasitelkia skaitmeninius kriptografinius parašus ir viešojo rakto infrastruktūrą. Kiekvienam domeno DNS įrašui (pvz., A, AAAA, CNAME, MX ir t. t.) priskiriamas skaitmeninis parašas, sukurtas naudojant domeno privačius raktus.
Naudojant DNSSEC, atsakymų klastojimas tampa neįmanomu, nes pateikiamas kriptografiniu parašu apsaugotas atsakymas į užklausą. Rekursinis serveris patikrina viešuosius raktus, kad patvirtintų, jog informacija nebuvo pakeista. Dėl DNSSEC plėtinio kibernetiniai nusikaltėliai neturi galimybės keisti ir suklastoti DNS įrašų, juos įbrukdami rekursiniam serveriui.
DNSSEC taip pat užtikrina el. pašto saugumą per TLSA (Transport Layer Security Authentication) įrašus, kurie nurodo, kokį sertifikatą naudoja el. pašto (SMTP) serveris. Tai leidžia užtikrinti el. laiško perdavimą šifruotu kanalu.
DNSSEC apžvalga
Kam reikalingas DNSSEC?
Nors DNSSEC kriptografiniu parašu apsaugoti domenai pirmiausia būtini didelio saugumo reikalaujančioms informacinėms sistemoms - bankams, finansų, valstybės institucijoms, sveikatos apsaugos ar telekomunikacijų įmonėms, tačiau DNSSEC jau tampa būtinybe el. parduotuvėms ir net reprezentacinėms interneto svetainėms, siekiančioms saugumo bei vartotojų pasitikėjimo. KTU duomenimis, per 2024 m. antro lygio .lt domenų skaičius išaugo 2,68 proc., todėl svarbu užtikrinti jų saugumą.
Kiti interneto svetainės saugumo aspektai
Be DNS saugumo, svarbu nepamiršti ir kitų interneto svetainės saugumo aspektų:
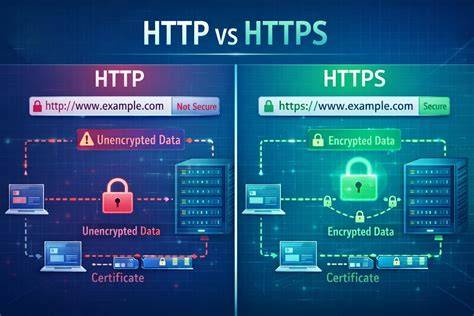
- HTTPS protokolas: Būtina įdiegti HTTPS protokolą su SSL/TLS sertifikatais, kad būtų užšifruotas duomenų perdavimas tarp vartotojo naršyklės ir serverio.
- Turinio valdymo sistemos (CMS) atnaujinimas: Nuolat atnaujinti turinio valdymo sistemą (pvz., „WordPress“) ir jos komponentus - įskiepius (angl. Plugin), dizaino šablono (angl. Theme) elementus.
- Nenaudojamų komponentų šalinimas: Pašalinti nenaudojamus įskiepius ar dizaino šablonus, kurie gali kelti riziką.
- Užkardos ir WAF: Naudoti interneto svetainės prieglobos (angl. hosting) serveryje įjungtas užkardas arba WAF (Web Application Firewall) sprendimus (pvz., „Cloudflare“).
DNS užkarda: naujas saugumo įrankis
Didėjant kibernetiniam sukčiavimui, kartu su DOMREG buvo sukurtas DNS užkarda - vieša DNS paslauga su papildoma saugos funkcija. Aktyvavus šią užkardą, įrenginio naudotojas negalės pasiekti NKSC (Nacionalinio kibernetinio saugumo centro) žinomų žalingų interneto resursų. Įrenginyje aktyvavus DNS užkardos nustatymus, blokuojamų interneto adresų sąrašas bus atnaujinamas automatiškai. Šis įrankis yra nemokamas ir juo gali naudotis visi Lietuvos interneto naudotojai ir organizacijos.
IPv6 protokolo diegimas Lietuvoje
KTU Interneto paslaugų centro DOMREG specialistai analizavo Lietuvos interneto infrastruktūros pasirengimą veikti naujos kartos IPv6 protokolu. Nors didžioji dalis .lt domenų turi IPv6 palaikantį vardų serverį, tik nedidelė dalis svetainių ir el. pašto serverių yra pasiekiama šiuo protokolu.
Pasak KTU Interneto paslaugų centro DOMREG vadovo Tomo Mackaus, kiekvienas įrenginys, jungdamasis prie interneto, turi turėti interneto protokolo (IP) adresą. Šiuo metu plačiausiai naudojamo IPv4 protokolo adresų skaičius yra ribotas, todėl svarbus IPv6 protokolo diegimas. Tačiau paslaugų teikėjai dažnai nenori diegti IPv6 dėl didesnių sąnaudų administravimo ir saugumo užtikrinimo prasme.
Nors Lietuva pagal IPv6 naudojimą lenkia artimiausius kaimynus, tačiau vis dar reikalingi abiem protokolais pasiekiami svetainės ir el. pašto serveriai, kad būtų užtikrintas visų vartotojų pasiekiamumas. Pereinamasis laikotarpis į IPv6 be galo užsitęsė, ir nors dalis institucijų naudoja šį protokolą, IPv4 vis dar išlieka dominuojantis.
Domenų perkėlimas į domenai.lt
.LT domenų perkėlimas į domenai.lt yra nemokamas ir išlaiko tą patį galiojimo laikotarpį. Norint perkelti domeną, reikia prisijungti prie domains.lt sistemos, įvesti domeno turėtojo ID ir el. pašto adresą. Svarbu nurodyti senuosius domeno užsakovo duomenis, kurie turi sutapti su naujaisiais.
Pastaba: Šis straipsnis parengtas remiantis pateikta informacija ir siekiant išsamiai atskleisti DNS įrašų kūrimo ir saugumo KTU kontekste temas.