Virtualūs vietiniai tinklai (VLAN) yra esminis šiuolaikinio tinklo valdymo aspektas, leidžiantis suskirstyti vieną fizinį tinklą į kelis loginius segmentus. Šis suskirstymas žymiai pagerina tinklo saugumą, našumą ir bendrą valdomumą. VLAN technologija suteikia galimybę tinklo administratoriams efektyviai valdyti duomenų srautus, izoliuoti skirtingų tipų komunikaciją ir optimizuoti tinklo išteklių naudojimą.
Kas yra VLAN?
VLAN, arba virtualus LAN, yra loginis tinklas, sukurtas naudojant tinklo komutatorius. Jis leidžia segmentuoti tinklą be fizinio loginio segmentavimo. Kitaip tariant, įrenginiai, esantys tame pačiame VLAN, gali bendrauti tarpusavyje taip, lyg jie būtų atskirame LAN, net jei jie yra prijungti prie skirtingų fizinių komutatorių ar skirtingų fizinių prievadų tame pačiame komutatoriuje. VLAN veikia įtraukiant Ethernet kadrus su VLAN antrašte, kurioje yra unikalus VLAN ID. Šis ID leidžia komutatoriams atpažinti ir nukreipti duomenų srautą į atitinkamą loginį tinklą.
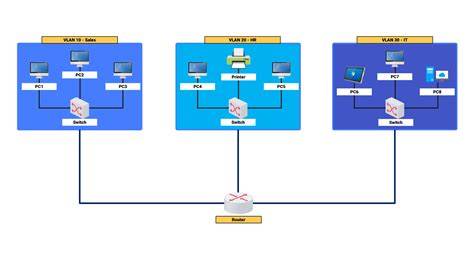
Vienas iš pagrindinių VLAN pranašumų yra gebėjimas sumažinti transliavimo srautą tinkle. Transliacijos srautas yra duomenys, siunčiami į visus tinklo įrenginius, nepriklausomai nuo to, ar jiems to reikia, ar ne. Kai tinklas yra suskirstytas į VLAN, transliavimo domenai yra apribojami kiekvieno VLAN viduje, taip žymiai sumažinant nereikalingą tinklo apkrovą ir pagerinant bendrą našumą.
VLAN tipai ir jų paskirtis
VLAN gali būti klasifikuojami pagal skirtingus kriterijus, tačiau dažniausiai išskiriami šie tipai pagal jų paskirtį:
- Duomenų VLAN (Data VLAN): Tai yra standartinis VLAN tipas, skirtas perduoti įprastą vartotojo duomenų srautą. Šie VLAN dažnai vadinami vartotojo VLAN.
- Balso VLAN (Voice VLAN): Šis specialus duomenų VLAN tipas yra sukonfigūruotas taip, kad užtikrintų kokybišką realiuoju laiku perduodamą balso srautą. Jis garantuoja balso srauto vientisumą, net kai jis perduodamas kartu su kitais duomenų srautais. IP pagrindu veikiantiems IoT ir IIoT tinklams reikalingas balso VLAN, kad būtų užtikrintas kokybiškas balso duomenų perdavimas. Įrenginiai su VoIP sąsaja gali naudoti balso VLAN, naują VLAN priedą, kad sukurtų tik balso VLAN, skirtą tik skaitmeniniams balso įrenginiams. Tinklo jungiklis gali nustatyti, ar duomenų srautas yra balso srautas, remiantis šaltinio MAC adresu duomenų pakete.
- Stebėjimo VLAN (Surveillance VLAN): Sukurtas specialiai vaizdo duomenų srautams, užtikrinantis vaizdo srauto vientisumą, kai jis transliuojamas su kitu srautu. Stebėjimo VLAN teikia pirmenybę balso srautui, o ne kitų tipų srautui, o visiems komutatorių prievadams, kurie yra stebėjimo VLAN nariai, priskiriama ta pati paslaugos kokybės (CoS) reikšmė. Tinklo jungiklis gali nustatyti, ar duomenų srautas yra stebėjimo vaizdo srautas, remiantis šaltinio MAC adresu duomenų pakete.
- Valdymo VLAN (Management VLAN): Naudojamas tinklo įrenginių, tokių kaip komutatoriai, maršrutizatoriai ir ugniasienės, valdymo srautui už juostos ribų. Tai leidžia atskirti valdymo operacijas nuo įprasto duomenų srauto, didinant tinklo saugumą.
- Numatytasis VLAN (Default VLAN): Tai yra tinklo komutatoriaus konfigūracija, kurioje visi prievadai iš pradžių priskirti vienam VLAN. Tai gali supaprastinti jungiklio administravimą, nes visi tame pačiame VLAN esantys įrenginiai gali bendrauti tarpusavyje be papildomos VLAN konfigūracijos.
- Vietinis VLAN (Local VLAN): Šis VLAN perduoda nepažymėtą srautą ir dažnai yra numatytasis VLAN naujiems jungiklio prievadams.
VLAN konfigūravimo metodai
Yra du pagrindiniai būdai, kaip prievadai gali būti priskiriami VLAN:
- Prievadu pagrįstas VLAN (Port-based VLAN): Tai yra labiausiai paplitęs VLAN tipas, kai kiekvienas tinklo komutatoriaus prievadas yra tiesiogiai priskiriamas konkrečiam VLAN. Tai leidžia lengvai atskirti srautą tarp skirtingų VLAN, tiesiog prijungiant įrenginį prie atitinkamo prievado.
- Žymomis pagrįstas VLAN (Tag-based VLAN): Šis metodas naudoja specialias žymas (tags) Ethernet kadrų antraštėse, kad identifikuotų, kurie paketai priklauso kuriam VLAN. Tai suteikia didesnį lankstumą, nes vienas fizinis prievadas gali būti naudojamas perduoti srautą iš kelių VLAN. Tai ypač naudinga magistraliniuose (trunk) prievaduose.
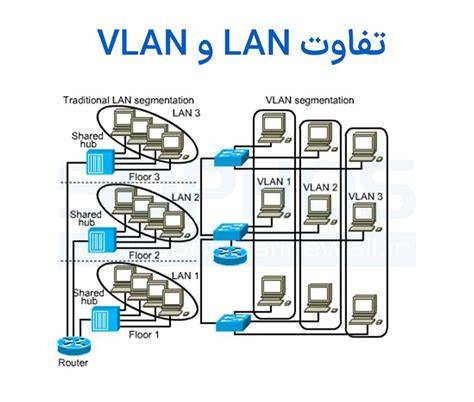
Komutatoriaus vaidmuo VLAN konfigūravime
Komutatorius (network switch, switch), arba tinklo komutatorius, yra aktyvusis kompiuterių tinklo elementas, valdantis duomenų srautus taip, kad jie pasiektų reikiamą adresatą maksimaliu greičiu. Komutatoriaus pagalba interneto ryšys „padalinamas" keliems klientams. Komutatoriai gali maršrutizuoti srautą pagal MAC adresą, taip padidinant tinklo saugumą ir našumą, nes kiti tinklo segmentai neturi galimybės apdoroti jiems neskirtų duomenų.
Komutatoriai gali būti apjungti vienas su kitu. Jie būna įvairių konstrukcijų: nevaldomieji (unmanaged switch) arba valdomi (managed switch). Valdomieji komutatoriai gali vykdyti daug papildomų funkcijų, tokių kaip dubliavimas, virtualusis LAN (VLAN), QoS (Quality of Service) ir kelių kanalų sutelkimas (Link Aggregation).
Nevaldomi komutatoriai, kartais vadinami buitiniais, paprastai būna su 2, 4, 8, 16 ir 24 jungtimis. Šiuolaikiniai komutatoriai palaiko AUTO Negotiation/AUTO MDI/MDIX technologijas, kurios leidžia jungti komutatorių su maršrutizatoriumi (arba du komutatorius tarpusavyje) tiesiu laidu, į bet kurią komutatoriaus jungtį. Jei norite padalinti internetą namuose, bet neturite maršrutizatoriaus, paprastas nevaldomas komutatorius Jums netiks, nes jis neturi maršrutizavimo funkcijų. Tačiau switch'ą galima naudoti keliems kompiuteriams sujungti tarpusavyje.
VLAN konfigūravimo žingsniai
Norint sukonfigūruoti VLAN jungiklyje ir prisiskirti sąsajas, reikia atlikti šiuos pagrindinius žingsnius:
- Prieiga prie jungiklio valdymo sąsajos: Pirmiausia reikia prisijungti prie jungiklio valdymo sąsajos, paprastai naudojant komandinės eilutės sąsają (CLI) per SSH, Telnet arba per grafinę vartotojo sąsają (GUI) per web naršyklę.
- VLAN kūrimas: Kitas žingsnis yra sukurti VLAN, kuriuos norite naudoti. Kiekvienam VLAN priskiriamas unikalus VLAN ID (skaičius nuo 1 iki 4096) ir, pageidautina, aprašomasis pavadinimas. Pavyzdžiui, galite sukurti VLAN 10 skirtą duomenims, VLAN 20 skirtą balsui ir VLAN 30 skirtą vaizdo stebėjimui.
- Prievadų priskyrimas VLAN: Sukūrus VLAN, reikia priskirti jungiklio prievadus atitinkamiems VLAN. Šis procesas žinomas kaip VLAN narystė.
- Prieigos prievadai (Access Ports): Šie prievadai naudojami galutiniams įrenginiams, tokiems kaip kompiuteriai, spausdintuvai ar IP telefonai, prijungti prie konkretaus VLAN. Prieigos prievadas gali priklausyti tik vienam VLAN. Konfigūruojant prieigos prievadą, nurodomas jo VLAN ID.
- Magistraliniai prievadai (Trunk Ports): Šie prievadai naudojami perduoti kelių VLAN srautui per vieną fizinę nuorodą. Magistraliniai prievadai paprastai naudojami jungikliams sujungti tarpusavyje arba jungikliui prijungti prie maršrutizatoriaus, kuris gali suprasti VLAN žymas. Magistralinis prievadas gali perduoti srautą iš kelių VLAN, kiekvienam srautui pridedant VLAN žymą.
- VLAN narystės konfigūravimas: Norėdami priskirti prievadą VLAN, reikia pasiekti to prievado konfigūraciją ir nurodyti, ar tai bus prieigos prievadas, kuriam bus priskirtas konkretus VLAN ID, ar magistralinis prievadas, kuris leis perduoti kelis VLAN.
- Tikrinama VLAN konfigūracija: Sukonfigūravus VLAN ir priskyrus prievadus, būtina patikrinti konfigūraciją, kad įsitikintumėte, jog viskas nustatyta teisingai. Tai galima atlikti naudojant komandas, kurios rodo VLAN narystę, prievadų būseną ir tinklo paketų srautą.
VLAN magistralinis ryšys (VLAN Trunking)
VLAN magistralinis ryšys yra procesas, leidžiantis siųsti srautą iš kelių VLAN per vieną fizinę nuorodą. Tai suteikia didesnį lankstumą ir efektyvumą konfigūruojant tinklo įrenginius. Kiekvienam VLAN paprastai priskiriamas unikalus identifikatorius (ID). Konfigūruojant VLAN magistralinį ryšį, šis ID naudojamas nurodyti, kuris srautas turi būti siunčiamas magistraliniu ryšiu. Yra keletas pagrindinių VLAN magistralinių tinklų naudojimo pranašumų:
- Pagerintas tinklo našumas: Sumažinama tinklo perkrova, nes nereikia skirti atskiro fizinio kabelio kiekvienam VLAN.
- Didžiausias saugumas: Izoliuojamas srautas iš skirtingų VLAN, kas padeda išvengti neteisėtos prieigos prie jautrių duomenų.
Konfigūruojant VLAN magistralinius kanalus, svarbu užtikrinti, kad jungiklio prievadai būtų tinkamai sukonfigūruoti, o kiekvieno VLAN ID būtų unikalus ir nebūtų pakartotinai naudojamas kitose tinklo dalyse.
QinQ žymėjimas (IEEE 802.1ad)
Kompiuterių tinkle QinQ žymėjimas yra metodas, naudojamas išplėsti virtualių vietinių tinklų (VLAN) galimybes. Užuot turėjęs vieną VLAN vienam klientui, QinQ leidžia vienu fiziniu ryšiu nešioti kelis VLAN. Tai gali būti naudinga tais atvejais, kai klientams reikia prisijungti prie kelių VLAN arba kai paslaugų teikėjai turi pasiūlyti skirtingus paslaugų lygius toje pačioje fizinėje infrastruktūroje.
QinQ žymėjimą pirmą kartą sukūrė „Cisco Systems“ ir kartais jis vadinamas „Cisco Inter-Switch Link (ISL) maršrutizavimu“. Dabar tai yra pramonės standarto protokolas ir jį palaiko dauguma pagrindinių tinklo pardavėjų. Norint įdiegti QinQ žymėjimą, kiekvienam kliento VLAN suteikiamas unikalus paslaugų teikėjo tilto visuotinis identifikatorius (S-TAG). S-TAG naudojamas kliento VLAN identifikuoti, kai jis perduodamas tiekėjo tinklu. Kai kliento VLAN pasiekia savo paskirties vietą, S-TAG pašalinamas ir atkuriamas pirminis kliento VLAN ID. QinQ žymėjimas gali būti naudojamas kartu su kitais būdais, pvz., Paslaugos kokybe (QoS), siekiant teikti skirtingus paslaugų lygius skirtingiems klientams. Pavyzdžiui, paslaugų teikėjas gali teikti didesnį prioritetą klientams, kurie moka už aukščiausios kokybės paslaugas.
How to configure VLANS. #ccna #cisco #routingandswitching
Dvigubi VLAN (Double VLAN)
Dvigubas VLAN yra du VLAN, sukonfigūruoti veikti kartu. Dvigubo VLAN naudojimas turi keletą privalumų. Pavyzdžiui, jei viename VLAN turite neskelbtinų duomenų, kuriuos norite apsaugoti, antrąjį VLAN galite naudoti kaip DMZ. Tai leis jums apsaugoti duomenis, tuo pačiu leidžiant juos pasiekti iš interneto. Kitas dvigubo VLAN naudojimo pranašumas yra tas, kad jis gali padėti pagerinti tinklo našumą. Atskirdami srautą į skirtingus VLAN, galite sumažinti spūstis ir pagerinti bendrą pralaidumą. Galiausiai, naudojant dvigubą VLAN, galima padidinti saugumą, nes suteikiamas perteklius. Apskritai dvigubos VLAN konfigūracijos naudojimas turi daug privalumų.
VLAN konfigūravimas jungiklyje ir sąsajų priskyrimas VLAN yra svarbus tinklo valdymo aspektas. Tinkamai segmentuodami tinklą naudodami VLAN, galite pagerinti saugumą, našumą ir valdymą.