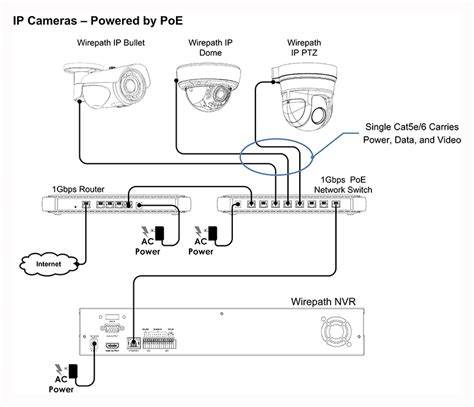
Daugelis vaizdo stebėjimo sistemų integratorių tvirtai laikosi nuomonės, kad IP stebėjimo tinklai turi būti atskirti nuo duomenų ir balso tinklų. Toks požiūris, nors ir suprantamas, dažnai lemia didesnes nei būtina išlaidas ir sudėtingesnę infrastruktūros priežiūrą. Atskirtos, atskiros vaizdo stebėjimo sistemos kaina yra didelė. Fiziniai ištekliai, tokie kaip kabeliai ir tinklo įranga, yra brangesni nei skaitmeniniai ištekliai, todėl valdyti ir prižiūrėti du skirtingus tinklus yra sudėtingiau. Tačiau svarbu atkreipti dėmesį į tai, kad saugos integratoriai dažnai nežino, jog VLAN (Virtual Local Area Network) technologija gali įgyvendinti tuos pačius saugumo ir pralaidumo reikalavimus viename bendrame tinkle.
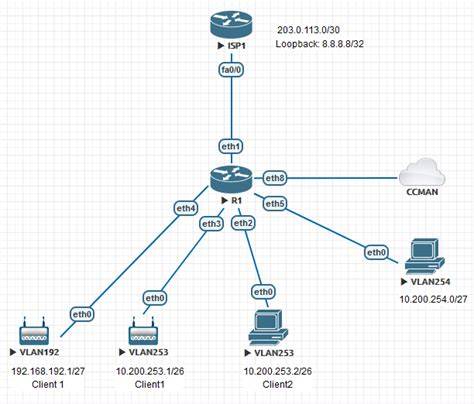
VLAN: Virtualus vietinis tinklas IP stebėjimui
VLAN yra virtualus vietinis tinklas, sukurtas specialiai vartotojo vaizdo duomenų srautams, užtikrinantis vaizdo srauto vientisumą, kai jis transliuojamas su kitu srautu. Ši technologija leidžia logiškai suskirstyti fizinį tinklą į kelis atskirus virtualius tinklus. Kiekvienas VLAN veikia kaip atskiras tinklas, turintis savo transliacijos domeną ir administravimo ribas. Tai reiškia, kad įrenginiai, esantys skirtinguose VLAN, negali tiesiogiai bendrauti tarpusavyje, nebent tarpininkauja maršrutizatorius. Šis atskyrimas yra esminis privalumas, kai kalbama apie vaizdo stebėjimo tinklų saugumą ir efektyvumą.
Saugumas ir Pralaidumo paskirstymas su VLAN
Viena iš pagrindinių priežasčių, kodėl fizinis atskyrimas yra laikomas būtinu, yra kibernetinė sauga ir pralaidumo paskirstymas. Fiziniame atskyrime tik įgalioti vartotojai turės prieigą prie vaizdo stebėjimo srauto, o nepageidaujami vartotojai bus iškeldinti. Taip pat, specialus tinklas užtikrina, kad pralaidumas visada bus rezervuotas stebėjimo srautui, kai reikia. Su VLAN technologija šie tikslai pasiekiami efektyviau ir ekonomiškiau.
VLAN leidžia sukurti atskirą virtualų tinklą vaizdo kameroms, izoliuojant jas nuo likusio biuro tinklo. Tai reiškia, kad net jei bendrame tinkle atsirastų saugumo pažeidimų, vaizdo stebėjimo sistema išliktų saugi, nes ji būtų atskirta VLAN lygiu. Tik įgalioti vartotojai, turintys prieigą prie vaizdo stebėjimo VLAN, galėtų stebėti vaizdo srautą.
Kalbant apie pralaidumą, VLAN leidžia prioritetizuoti vaizdo srautą. Nustatydami vaizdo stebėjimo kameras viename VLAN, galime užtikrinti, kad šio VLAN duomenys visada turėtų prioritetą, nepriklausomai nuo to, kokia apkrova yra kituose tinklo segmentuose. Tai garantuoja, kad vaizdo srautas nebus stabdomas ar sulėtinamas, net ir didelės tinklo apkrovos metu.
Kaip VLAN identifikuoja vaizdo srautą?
Pirmiausia galite identifikuoti stebėjimo vaizdo duomenų srautus dviem būdais: vienas yra identifikuojant gautų paketų šaltinio MAC adresus (MAC adresais pagrįstas režimas), o kitas - identifikuojant gautų paketų VLAN žymas (VLAN režimas). Tinklo jungiklis gali nustatyti, ar duomenų srautas yra stebėjimo vaizdo srautas, remiantis šaltinio MAC adresu duomenų pakete.
MAC adresais pagrįstas režimas: Šiuo metodu tinklo jungiklis naudoja MAC adresų lentelę, kad nustatytų, ar duomenų paketai kilę iš vaizdo kamerų. Kiekvienai vaizdo kamerai, prijungtai prie tinklo, suteikiamas unikalus MAC adresas. Jungiklis, gavęs duomenų paketą, patikrina jo šaltinio MAC adresą. Jei adresas atitinka iš anksto nustatytą vaizdo kamerų sąrašą, paketui suteikiamas atitinkamas VLAN žymėjimas arba jis nukreipiamas į vaizdo stebėjimo VLAN. Šis metodas yra paprastas, tačiau gali būti sudėtingesnis valdyti dideliuose tinkluose, kur kamerų skaičius nuolat kinta.
VLAN režimas: Šis metodas yra efektyvesnis ir lankstesnis. Kiekvienam tinklo jungikliui konfigūruojama, kad tam tikri prievadai būtų priskirti vaizdo stebėjimo VLAN. Kai vaizdo kamera siunčia duomenis, jungiklis automatiškai prideda VLAN žymą prie paketų, nurodydamas, kad jie priklauso vaizdo stebėjimo VLAN. Alternatyviai, jungiklis gali būti konfigūruojamas atpažinti specifinius protokolus ar uostus, kuriuos naudoja vaizdo kameros, ir automatiškai priskirti tokius paketus vaizdo stebėjimo VLAN. Šis metodas leidžia lengvai valdyti ir izoliuoti vaizdo srautą, net jei skirtingi įrenginiai naudoja tuos pačius IP adresų diapazonus.
pfSense VLAN Configuration (IP,DHCP,Internet,Allow or Block Traffic)
Šakotuvai prieš Jungiklius: Tinklo įrangos vaidmuo
Norint suprasti VLAN veikimo principus, svarbu atskirti tinklo įrangos, tokios kaip šakotuvai (hub) ir jungikliai (switch), funkcijas. Šie įrenginiai yra tinklo įrenginiai, naudojami norint sujungti kelis įrenginius vietiniame tinkle (LAN).
Šakotuvai: Šakotuvai veikia OSI modelio fiziniame lygmenyje (1 sluoksnis). Iš esmės jie yra kelių prievadų kartotuvai, o tai reiškia, kad jie transliuoja duomenų paketus į visus prie jų prijungtus įrenginius. Kai paketą gauna šakotuvas, jis transliuojamas į visus prievadus, neatsižvelgiant į paskirties vietą. Tai sukelia tinklo perkrovą ir efektyvumo sumažėjimą, ypač dideliuose tinkluose. Šakotuvai nėra tinkami šiuolaikiniams tinklams, ypač tiems, kuriuose svarbus efektyvus duomenų srauto valdymas, pavyzdžiui, IP vaizdo stebėjimo tinkluose.
Jungikliai: Kita vertus, jungikliai veikia OSI modelio duomenų ryšio sluoksnyje (2 sluoksnis). Jungikliai yra protingesni nei šakotuvai, nes jie gali persiųsti duomenis tik į įrenginį, kuriam tie duomenys skirti. Komutatoriai sukuria ir prižiūri MAC adresų lentelę, dar vadinamą persiuntimo lentele, kuri susieja MAC adresus su komutatoriaus prievadais. Kai jungiklis gauna duomenų paketą, jis žiūri į paskirties MAC adresą ir persiunčia paketą tik į prievadą, prie kurio prijungtas tas įrenginys.
Kalbant apie duomenų apdorojimo galimybes, jungikliai yra efektyvesni nei šakotuvai. Kiekvienam prievadui komutatoriai turi tam skirtą pralaidumą, todėl įrenginiai gali bendrauti vienu metu, netrukdydami vienas kitam. Tai lemia didesnį duomenų perdavimo greitį ir mažesnį delsą, palyginti su šakotuvai. Norėdami parodyti skirtumą tarp šakotuvų ir jungiklių, apsvarstykite scenarijų, kai keli įrenginiai yra prijungti prie šakotuvo ir jungiklio. Kai prie šakotuvo prijungtas įrenginys siunčia duomenis į kitą įrenginį, duomenys perduodami visiems prie šakotuvo prijungtiems įrenginiams, todėl tinklas yra perkrautas. Komutatoriai siūlo geresnes tinklo funkcijas ir duomenų apdorojimo galimybes, palyginti su šakotuvais.
PoE jungikliai: Papildomas privalumas IP kameroms
Šiuolaikiniai tinklo jungikliai dažnai turi papildomų funkcijų, kurios yra ypač naudingos IP vaizdo stebėjimo sistemoms. Viena iš tokių funkcijų yra Power over Ethernet (PoE).
Swich su PoE maitinimu: Tai internetinio tinklo šakotuvai, kurie perduoda duomenis ir elektrą per vieną Ethernet kabelį. Šis metodas yra labai naudingas, nes leidžia maitinti įrenginius, tokius kaip IP kameras, be papildomų maitinimo šaltinių ar kabelių. Tai žymiai supaprastina instaliaciją, ypač tose vietose, kur elektros lizdai nėra lengvai pasiekiami.
Duomenų ir maitinimo perdavimas: Pagrindinė PoE šakotuvo funkcija yra perduoti duomenis ir elektrą per tą patį Ethernet UTP kabelį. Tai reiškia, kad vienu kabeliu galima ne tik prijungti IP kamerą prie tinklo, bet ir ją maitinti.
Lankstumas: Kadangi PoE šakotuvai gali perduoti maitinimą per ilgus atstumus (su Dahua iki 250 metrų su standartiniu Ethernet kabeliu), jie suteikia daug lankstumo, kai kalbama apie įrenginių, kurie gali būti prijungti prie šakotuvo, lokalizaciją. Tai leidžia montuoti kameras toliau nuo tinklo jungiklio, nereikalaujant papildomų maitinimo sprendimų.
Sutaupymas: PoE šakotuvai gali sumažinti įrengimo išlaidas, nes nereikia atskirų maitinimo kabelių ar kištukų. Tai taip pat reiškia mažiau darbo jėgos sąnaudų instaliacijos metu ir paprastesnę priežiūrą ateityje.
VLAN ir PoE derinys: Optimalus sprendimas
VLAN technologijos ir PoE jungiklių derinys suteikia ypač efektyvų ir ekonomišką sprendimą IP vaizdo stebėjimo sistemoms. Naudojant VLAN, vaizdo srautas yra logiškai atskirtas ir apsaugotas, užtikrinant saugumą ir pralaidumą. Tuo pačiu metu PoE jungikliai supaprastina IP kamerų instaliaciją, tiekdami joms maitinimą per tą patį tinklo kabelį, kuriuo perduodami duomenys. Tai pašalina poreikį atskiriems maitinimo šaltiniams ir elektros instaliacijai, taupant laiką ir pinigus.
Toks sprendimas leidžia sukurti saugų, patikimą ir efektyvų vaizdo stebėjimo tinklą, kuris yra integruotas į bendrą IT infrastruktūrą, bet tuo pačiu išlaiko savo autonomiją ir apsaugą. Tai paneigia stereotipą, kad IP vaizdo stebėjimo tinklai būtinai turi būti fiziškai atskirti, ir atveria naujas galimybes efektyvesniam ir ekonomiškesniam sprendimų diegimui.