Tinklo administravimas, ypač kai kalbama apie IP adresų priskyrimą, gali būti sudėtingas. Vienas iš pagrindinių įrankių, supaprastinančių šį procesą, yra Dinaminės konfigūracijos protokolas (DHCP). Šis protokolas automatiškai priskiria IP adresus tinklo įrenginiams, taip sumažindamas rankinio konfigūravimo poreikį ir užtikrindamas sklandų ryšį. Svarbu suprasti, kaip DHCP veikia ir kokius prievadus jis naudoja, ypač kai reikia pasiekti žaidimų serverius ar kitus įrenginius už maršrutizatoriaus ribų.
DHCP protokolo pagrindai ir jo vaidmuo tinkle
DHCP yra tinklo protokolas, skirtas automatiškai priskirti IP adresus ir kitus konfigūracijos parametrus tinklo įrenginiams. Jis palengvina tinklo įrenginių sąranką ir valdymą, dinamiškai priskirdamas IP adresus, kai įrenginiai prisijungia prie tinklo. Šie adresai nėra nuolatiniai; jie yra išnuomojami tam tikram laikotarpiui, o prieš pasibaigiant nuomos laikui, klientas gali paprašyti pratęsimo iš DHCP serverio.
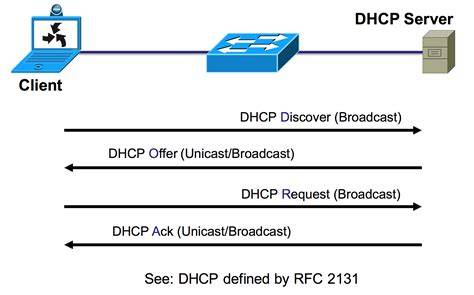
DHCP protokolas, skirtas IPv4 (Internet Protocol version 4), yra sukurtas automatiškai priskirti ir valdyti IP adresus bei kitus konfigūracijos parametrus tinklo įrenginiams. Šis procesas apima keletą etapų:
- Discover: Kai įrenginys (DHCP klientas) prisijungia prie tinklo, jis siunčia DHCP Discover transliacijos žinutę, kad surastų galimus DHCP serverius.
- Offer: DHCP serveriai, gavę DHCP Discover žinutę, atsako DHCP Offer transliacijos žinute.
- Request: Klientas pasirenka vieną iš pasiūlytų konfigūracijų ir siunčia DHCP Request transliacijos žinutę serveriui, kuris pateikė pasiūlymą.
- Acknowledge: DHCP serveris, gavęs DHCP Request žinutę, siunčia DHCP Acknowledge transliacijos žinutę klientui.
Šio proceso metu DHCP serveriai palaiko turimus IP adresų rinkinius, valdo nuomos trukmę ir seka priskirtus adresus, kad išvengtų konfliktų. Svarbu pažymėti, kad DHCP protokolas IPv4 nesuteikia stiprių saugumo mechanizmų pagal nutylėjimą.
DHCP prievadai: UDP 67 ir 68
DHCP protokolas naudoja prievadų numerius, konkrečiai - Vartotojo Datagramos Protokolo (UDP) kontekste. Šie prievadai yra esminiai DHCP komunikacijos tarp klientų ir serverių tinkluose.
- UDP prievadas 67: Naudojamas DHCP serverių. Šis prievadas yra svarbus, kai DHCP klientas pirmą kartą prisijungia prie tinklo ir siunčia DHCP Discover paketą, siekdamas surasti DHCP serverį. Kai tinklai apima kelis potinklius, tarpininkas (relay agent) padeda persiųsdamas DHCP žinutes tarp klientų ir serverių per tuos potinklius. Tarpininkas klausosi 67 prievade ir persiunčia kliento užklausas DHCP serveriui, įtraukdamas kliento potinklio informaciją.
- UDP prievadas 68: Naudojamas DHCP klientų. Kai DHCP serveris gauna DHCP Discover žinutę, jis atsako DHCP Offer žinute, kurią siunčia į kliento 68 prievadą.
Šie prievadų numeriai leidžia tinklo įrenginiams atskirti DHCP serverio ir kliento komunikaciją. DHCP Discover ir DHCP Request etapai nukreipiami į klausomo serverio 67/udp prievadą. DHCP klientai dar neturi unikalaus IP adreso konfigūracijos. Visa komunikacija per keturių etapų nuomos generavimo procesą grindžiama transliacija (broadcast). Gerai žinomo 68 prievado priskyrimas kliento sistemoms užtikrina, kad DHCP atsakymas pasiektų DHCP kliento programinę įrangą.
Kodėl DHCP naudoja UDP, o ne TCP?
DHCP naudoja UDP protokolą, o ne TCP (Transmission Control Protocol), dėl keleto svarbių priežasčių:
- Mažesnis antkainis (Lower Overhead): UDP turi mažesnį antkainį, palyginti su TCP. Tai reiškia, kad jis reikalauja mažiau išteklių tiek kliento, tiek serverio pusėse, nes nereikia palaikyti ryšio būsenų, sekimo ir srauto kontrolės mechanizmų, kaip TCP.
- Greitesnės transakcijos (Faster Transactions): UDP yra be ryšio (connectionless), o tai reiškia, kad tarp kliento ir serverio nereikia nustatyti formalaus ryšio. DHCP transakcijos paprastai yra trumpalaikės ir būsenos nefiksuojančios. Kai IP adresas ir konfigūracijos informacija yra priskirti, komunikacija tarp kliento ir serverio iš esmės baigiasi.
- Transliacija ir daugkartinis siuntimas (Broadcast and Multicast): DHCP žinutės dažnai turi būti transliuojamos arba siunčiamos daugkartiniu būdu, kad pasiektų kelis tinklo segmentų įrenginius. UDP palaiko transliaciją ir daugkartinį siuntimą, todėl puikiai tinka DHCP atradimo (discovery) ir pasiūlymo (offer) mechanizmams.
- Paprastumas (Simplicity): DHCP transakcijos apima nedidelį kiekį žinučių su santykinai paprastomis sąveikomis tarp kliento ir serverio. TCP teikiami patikimumo mechanizmai, tokie kaip klaidų taisymas ir persiuntimas, DHCP nėra kritiniai.
Be to, yra fundamentalūs argumentai prieš TCP naudojimą:
- Ryšio orientuotas pobūdis: TCP yra orientuotas į ryšį. Kai DHCP klientas pirmą kartą paleidžiamas, jis nežino, su kuriais serveriais nori bendrauti. Jo vienintelė galimybė yra transliuoti DHCP Discover žinutę visiems vietinio tinklo įrenginiams. Transliacija iš esmės nesuderinama su TCP ryšio orientuota prigimtimi, nes tai nėra 1:1 santykis.
- IP adreso trūkumas: DHCP klientas neturi priskirto IP adreso, kol DHCP procesas nėra baigtas. Net jei klientas žinotų konkretų DHCP serverį, iš kurio norėtų gauti adresą, ir žinotų jo IP adresą, jis negalėtų užmegzti TCP ryšio, nes klientas dar neturi IP adreso, į kurį serveris galėtų atsakyti.
- Papildomos kelionės: Nors ir ne taip fundamentaliai svarbu, TCP naudojimas sumažintų reikalingų kelionių skaičių vienu. Tipinis DHCP mainas reikalauja dviejų kelionių: DISCOVER (klientas->serveris), OFFER (serveris->klientas), REQUEST (klientas->serveris) ir ACK (serveris->klientas). TCP ryšio nustatymas pareikalautų papildomos kelionės pradžioje TCP SYN ir SYN-ACK ryšio nustatymo žinutėms.
Svarbu pažymėti, kad nors UDP trūksta kai kurių TCP patikimumo funkcijų, DHCP pats įgyvendina savo mechanizmus, siekdamas užtikrinti žinučių pristatymą ir klaidų tvarkymą.
DHCP paaiškinimas | Žingsnis po žingsnio
NAT ir prievadų peradresavimas: žaidimų serverių pasiekiamumas
Daugelis vartotojų, ypač žaidžiančiųjų žaidimus, susiduria su problema, kai nori pasiekti žaidimo serverį, bet jungiasi prie interneto ne tiesiogiai, o per maršrutizatorių. Tokiu atveju kompiuterio IP adresas yra vidinis, suteiktas maršrutizatoriaus, o pats maršrutizatorius turi išorinį IP. Norint išspręsti šią problemą, reikia sukurti NAT (Network Address Translation) taisykles maršrutizatoriuje.
Pirmiausia, svarbu suprasti, kad NAT funkcija nėra visuose maršrutizatoriuose. Antra, nors maršrutizatoriaus valdymo skydelio išvaizda gali skirtis, principas išlieka tas pats. Trečia, šios taisyklės tinka ne tik "Counter Strike" serveriui kurti, bet ir norint iš išorės pasiekti bet kokius kitus jūsų sukurtus serverius.
Prieš imdamiesi veiksmų, geriausia susirasti savo maršrutizatoriaus vartotojo vadovą. Jame rasite informacijos, kaip prisijungti prie maršrutizatoriaus valdymo skydelio. Sužinokite maršrutizatoriaus vidinį IP adresą (jis matomas panašiai kaip kompiuterio IP). Įveskite šį adresą į interneto naršyklės adreso lauką ir paspauskite „Enter”. Būsite paprašyti įvesti prisijungimo vardą ir slaptažodį.
Prisijungę prie maršrutizatoriaus, ieškokite funkcijų, tokių kaip NAT, Firewall, Port Forwarding ir pan. Pavyzdžiui, "Counter Strike" naudoja 9 TCP prievadus ir 16 UDP prievadų. Norint leisti išoriniams vartotojams pasiekti jūsų žaidimo serverį, turėsite atidaryti šiuos prievadus maršrutizatoriuje.
Pateikiame pavyzdį, kaip atrodo maršrutizatoriaus NAT langas su taisyklėmis:
- Application: Taisyklės pavadinimas.
- Port Range: Prievadų diapazonas, kurį reikia atidaryti.
- Protocol: Protokolas (TCP arba UDP).
- IP Address: Jūsų kompiuterio vidinis IP adresas, kuriame veikia serveris.
Nurodymai, kaip nustatyti konkretų maršrutizatorių, dažnai pateikiami gamintojo svetainėje arba specializuotose svetainėse, tokiose kaip www.portforward.com.
DHCP prievadų saugumas ir valdymas
DHCP prievadai, ypač 67 ir 68, yra kritiniai tinklo infrastruktūros elementai, dinamiškai priskiriantys IP adresus įrenginiams. Tačiau jie gali būti pažeidžiami netinkamo konfigūravimo ar net kenkėjiškų atakų. Saugumo užtikrinimas DHCP prievadams yra labai svarbus, siekiant apsaugoti tinklo vientisumą ir neleisti jų naudoti atakoms.
Problemos, susijusios su DHCP prievadais, gali trukdyti IP adresų priskyrimui. Dažniausiai problemos kyla dėl:
- Firewall nustatymų: Uždrausti 67/udp prievadą DHCP serveriuose arba 68/udp prievadą kliento sistemose gali sutrikdyti DHCP veikimą. Saugumo priemonės neturėtų blokuoti prievadų 67/udp ir 68/udp.
- Paslaugos konfigūracijos ir prieinamumo: DHCP paslauga turi būti paleista, klausytis tinkamoje sąsajoje, turėti aktyvų DHCP diapazoną (scope) su laisvais IP adresais nuomai.
- Klaidų žurnaluose: Peržiūrėti su DHCP susijusius žurnalus gali padėti nustatyti problemas.
- Nestandartinės programos: Kai kurios nestandartinės programos gali būti netinkamai sukonfigūruotos naudoti 67/udp ir 68/udp prievadus.
- Diapazono sutapimas: Įsitikinkite, kad DHCP diapazonas nesutampa su statiniais IP adresais ar rezervuotomis nuostatomis.
Tinklo administratoriai gali naudoti įrankius, tokius kaip Nmap, kad nuskaitytų DHCP paslaugas ir prievadus, arba Wireshark/tcpdump, kad perimtų DHCP komunikaciją ir analizuotų ją.
Daugelis maršrutizatorių blokuoja DHCP komunikaciją tarp potinklių, nes nuomos generavimo srautas naudoja transliacijas. Tai reiškia, kad DHCP serveriams ir klientams, esantiems skirtinguose tinkluose, reikalingas papildomas konfigūravimas, kad paslauga veiktų tinkamai.
Apibendrinant, DHCP yra esminis protokolas, užtikrinantis efektyvų IP adresų valdymą tinkluose. Supratimas apie jo veikimą, ypač susijusį su UDP prievadais 67 ir 68, yra būtinas tiek tinklo stabilumui palaikyti, tiek tokioms funkcijoms kaip prievadų peradresavimas įjungti, leidžiantis pasiekti vidinius serverius iš išorės.