Interneto prieigos svarba namų ūkyje jau senokai prilygsta elektros, vandens ar dujų tiekimui. Kiekvienas atrandame jame sau naudingą turinį, juo naudojasi ir maži, ir seni. Tačiau interneto egzistavimą nuolat primena paslaugų tiekėjo atsiunčiama sąskaita ir ryšio sutrikimai. Dažnai kyla klausimas, kaip užtikrinti ne tik stabilų, bet ir saugų belaidį ryšį. Šiame straipsnyje išsamiai nagrinėjama, kaip apsaugoti savo namų tinklą, kokie pavojai slypi viešuosiuose „Wi-Fi“ tinkluose ir kaip nuo jų apsisaugoti.
Namų tinklo saugumo pagrindai: maršrutizatoriaus vaidmuo
Tinklo maršrutizatorius yra svarbiausias namuose esantis elektroninis įrenginys, kuris ne tik prijungia prie interneto, bet ir tvarko prijungtų įrenginių komunikaciją vidiniame kompiuterių tinkle. Jis atveria duris į skaitmeninį pasaulį, tačiau kartu veikia ir kaip spyna nuo virtualių namų durų, saugančios privatų kompiuterinį tinklą. Nors gamintojai iš dalies pasirūpina maršrutizatoriaus saugumu, vartotojui suteikiama laisvė keisti tam tikrus jo konfigūracijos parametrus. Deja, kai kurie vartotojai ignoruoja primygtinius sistemos prašymus pakeisti standartinius, viešai prieinamus nustatymus, taip atverdami galimybes kibernetiniams nusikaltėliams.
Prie maršrutizatoriaus dažniausiai jungiamosės belaidžiu būdu, nes daugelyje elektroninių įrenginių yra integruotas belaidžio „Wi-Fi“ ryšio modulis. Prieigos taško SSID pavadinimą galima nusistatyti pagal savo poreikius, tačiau kartais gamintojas leidžia naudoti ir gamykliškai nustatytą. Ši informacija gali būti naudinga kibernetiniam nusikaltėliui, nes žinant maršrutizatoriaus modelį, galima nesunkiai išsiaiškinti jo potencialius trūkumus.
Kiekvienas kompiuteriniame tinkle esantis įrenginys, priklausomai nuo maršrutizatoriaus nustatymų, gali būti pasiekiamas ne tik lokaliai, bet ir nuotoliniu būdu. Įprastai daugelis gamintojų nuotolinę prieigą prie maršrutizatoriaus pagal nutylėjimą išjungia, tačiau pasitaiko ir išimčių. Svarbu suprasti, kad nuotolinė prieiga gali dominti ne tik jus, bet ir kibernetinį nusikaltėlį.
Įsilaužti lengviau, kai prieigos slaptažodyje naudojami gerai žinomi žodžiai. Pavyzdžiui, jeigu maršrutizatoriaus slaptažodis sudarytas iš aštuonių simbolių ir tik mažųjų raidžių, naudojant „bruteforce“ tipo ataką, programišiui gali pavykti jį atkurti mažiau nei per penkias valandas. Jei manote, kad nuotolinė maršrutizatoriaus prieiga jums reikalinga, greičiausiai turite pakankamai techninių žinių, kaip išvengti anksčiau aptartų problemų.
Tiesioginę prieigą prie maršrutizatoriaus galima gauti tiek jungiantis belaidžiu būdu, tiek naudojant internetinį UTP kabelį. Antrasis variantas kibernetiniams nusikaltėliams neteikia jokios naudos, jei nuotolinė prieiga uždrausta. Tuo tarpu galimybę bandyti tiesiogiai prisijungti prie namuose esančio maršrutizatoriaus „Wi-Fi“ prieigos taško programišius turi visada.
„Wi-Fi“ signalo stiprumas ir saugumas
Kibernetiniai nusikaltėliai gali bandyti pasinaudoti ir paprastesniais sprendimais. Greičiausiai ne kartą teko susidurti su tuo, kad „Wi-Fi“ signalas nėra toks skvarbus, kaip norėtųsi. Ši problema aktuali ne tik nuosavų namų, bet ir didesnių butų savininkams. Džiaugtis kur kas geresniais rezultatais būtų galima, padėjus maršrutizatorių namų centre. Tinkamai parinkta maršrutizatoriaus vieta naudinga ne tik naudotojams, bet ir saugumo aspektu. Jeigu maršrutizatorių laikote, pavyzdžiui, prie lango, kaimynas iš gretimo namo gali turėti tokią pačią prieigą prie jūsų „Wi-Fi“ signalo kaip ir jūs.
Tinkamai paruoštam maršrutizatoriui tai nesukels didelių problemų, tačiau vis dar neretai pasitaiko atvejų, kai „Wi-Fi“ apsaugai (slaptažodžiui) naudotojai, nesuprasdami pavojų, naudoja WEP šifravimą. Kaip ir visada, techniškai tinkamai sukonfigūravus maršrutizatorių, tokių problemų galima išvengti. Jei trūksta techninių žinių, kaip visa tai atlikti, sau tikrai labai padėsite, maršrutizatoriaus „Wi-Fi“ signalo „neišleisdami“ bent jau už savo namų išorinių sienų.
Kaip pagerinti interneto / Wi-Fi ryšį?
Maršrutizatoriaus konfigūracijos ir saugumo patarimai
Tinklo maršrutizatoriaus saugumo užtikrinimo būdų yra daug. Paprastam namų vartotojui visiškai pakanka laikytis bent jau trijų pagrindinių taisyklių:
- Keiskite standartinius nustatymus: Nenaudokite gamykliškai nustatytų SSID pavadinimų ir slaptažodžių. Sukurkite ilgus, sudėtingus ir sunkiai atspėjamus slaptažodžius, kuriuose būtų naudojamos didžiosios ir mažosios raidės, skaičiai bei simboliai.
- Ribokite prieigą: Jei nėra būtinybės, išjunkite nuotolinę prieigą prie maršrutizatoriaus. Taip pat apsvarstykite galimybę naudoti MAC adresų filtravimą, kuris leidžia prie tinklo prisijungti tik iš anksto nurodytiems įrenginiams.
- Atnaujinkite programinę įrangą: Reguliariai tikrinkite ir atnaujinkite maršrutizatoriaus programinę įrangą. Gamintojai nuolat išleidžia atnaujinimus, kurie pašalina saugumo spragas.
„Telia“ klientams siūlo funkciją, kuria iš savitarnos svetainės galima pakeisti ne tik tinklo maršrutizatoriaus prieigos taško SSID pavadinimą, bet ir patį „Wi-Fi“ prisijungimo slaptažodį. Nors tai patogi funkcija, ji patvirtina, kad paslaugų tiekėjas, naudodamas tam tikrą virtualų privatų tinklą (VLAN), gali bet kada prisijungti prie jūsų namuose esančio maršrutizatoriaus. Jie greičiausiai puikiai žinos ir papildomus saugumo užtikrinimo būdus, kaip fizinių MAC adresų filtravimas ar statiškų IP adresų naudojimas. Kiti gali pakeisti naudojamo vidinio LAN tinklo IP adresų aibę, taip pat atsisakyti DHCP funkcionalumo.
Nors kai kurie metodai gali pasirodyti sudėtingi, svarbu suprasti, kad kibernetinis nusikaltėlis paprastu vartotoju susidomėjimą praras, jeigu jis savo saugumui užtikrinti naudos net ir pačius paprasčiausius pasiūlytus būdus. Programišiui tiesiog neapsimokės eikvoti brangaus laiko dėl smulkaus skaitmeninio grobio. Todėl namų kompiuteriniame tinkle svarbu riboti maršrutizatoriaus pasiekiamumą iš interneto tinklo ir pasirūpinti ne tik tinkamu „Wi-Fi“ prieigos taško pavadinimu SSID, bet ir pakankamai sudėtingu prisijungimo slaptažodžiu.
Viešojo „Wi-Fi“ pavojai ir apsaugos priemonės
Lietuva yra viena iš pirmaujančių Europos šalių pagal šviesolaidinio interneto tinklo skvarbą, tačiau viešasis belaidis internetas („Wi-Fi“) dažnai tampa patraukliu pasirinkimu dėl savo prieinamumo ir nemokamumo. Jį galima rasti restoranuose, viešbučiuose, kavinėse, oro uostuose, prekybos centruose ir daugelyje kitų vietų. Verslas klientams siūlo šią paslaugą kaip pridėtinę vertę, siekdamas suteikti galimybę susitvarkyti skubius reikalus, kol jie bus aptarnauti.
Nors viešasis internetas gali pasirodyti nepavojingas, prisijungimas prie jo gali kelti pavojų jūsų duomenų privatumui. Įsilaužėliai žino, kad dauguma žmonių, besinaudojančių tokiais tinklais, yra nerūpestingi, o tai sudaro puikias galimybes prisijungus prie tinklo įsilaužti į neapsaugotus įrenginius.
Štai keletas silpnų vietų, kurias sukelia nemokamas viešasis „Wi-Fi“:
- „Žmogus viduryje“ atakos („Man-in-the-Middle“): Įsilaužėliai naudojasi esamomis spragomis, kad atsidurtų tarp jūsų kompiuterio ir jungties taško. Tai reiškia, kad viskas, ką darote internete, patenka ne prie prisijungimo taško, o nukeliauja tiesiai įsilaužėliams. Po tokios atakos visa jūsų internetinė veikla patenka į įsilaužėlių rankas - elektroninė bankininkystė, kreditinės kortelės, elektroninis paštas ir slaptažodžiai.
- Padirbti karštieji taškai: Įsilaužėliai sukuria netikrą viešosios interneto prieigos tašką, labai panašų į tikrą. Jei prisijungiate prie tokio tinklo, įsilaužėliai gauna galimybę matyti viską, ką darote internete.
- Kenkėjiškos programos atakos: Įsilaužėliai kuria kenkėjišką programinę įrangą, kurią paleidžia į žmonių kompiuterius, siekdami pavogti neskelbtiną informaciją arba sunaikinti kompiuterį, kad išviliotų pinigus. Jei esate prisijungę prie nesaugaus interneto ryšio ir leidžiate dalintis failais, įsilaužėliai gali įdiegti jūsų prietaise kenkėjišką programą. Kartais jie įsilaužia į patį prisijungimo tašką, o pasirodantis iššokantis langas, atrodo kaip tikras. Spustelėjus jį, kenkėjiška programa bus įdiegiama jūsų kompiuteryje.
- Šniukštinėjimas ir uostymas: Įsilaužėliai naudoja kenkėjišką programinę įrangą, kurios pagalba gali klausytis ir stebėti, ką veikiate internete. Tai dažnai nutinka prisijungiant prie interneto per tinklą, kuriam nereikia autentifikavimo.
- Nešifruotas tinklas: Techniškai „Wi-Fi“ maršrutizatoriai gali turėti išjungtą šifravimą. Jei IT specialistas to nepadaro, visi per tinklą siunčiami duomenys keliauja skaitoma (nešifruota) forma. Tai itin rizikinga, ypač jei tai stebi kenkėjiški žmonės. Jei negalite tiksliai nustatyti, ar ryšys yra užšifruotas, geriau venkite nemokamo „Wi-Fi“ ryšio.
Kaip saugiai naudotis viešuoju „Wi-Fi“?
Nors viešasis „Wi-Fi“ kelia pavojų, visiškai atsisakyti jo naudojimosi nereikia, ypač keliaujant. Svarbiausia - visada turėti mintyje, kad joks viešasis „Wi-Fi“ nėra visiškai saugus. Štai kaip galima padidinti savo saugumą:
- Venkite svarbių paskyrų: Jei įmanoma, nesijunkite prie svarbių paskyrų, pavyzdžiui, elektroninės bankininkystės ar el. pašto dėžutės, kurioje laikoma svarbi informacija.
- Naudokite specialiai sukurtą el. paštą: Jeigu registruojantis prašoma asmeninių duomenų, geriausiai naudotis specialiai tam sukurtu el. pašto adresu, kuris nenaudojamas niekur kitur.
- Išjunkite automatinį prisijungimą: Dažnai telefonuose įjungta funkcija, kuri automatiškai prijungia prie tinklo. Tam, kad įrenginys nebūtų prijungiamas prie įtartino tinklo, geriau šią funkciją išjungti ir patiems pasirinkti, prie kurio patikimesnio „Wi-Fi“ jungtis.
- Įsitikinkite tinklo autentiškumu: Kartais programišiai sukuria „Wi-Fi“ pavadinimus, kurie tik vos skiriasi nuo kavinės ar oro uosto sukurtų pavadinimų. Būkite atidūs ir įsitikinkite, kad jungiatės prie teisingo tinklo.
- Jungtis prie HTTPS protokolą palaikančių svetainių: HTTPS reiškia daug saugesnį naršymą, nes informacija, kuria keičiasi vartotojas ir svetainė, yra saugiai šifruojama. HTTPS protokolą indikuoja ir spynelės ženklas šalia adreso.
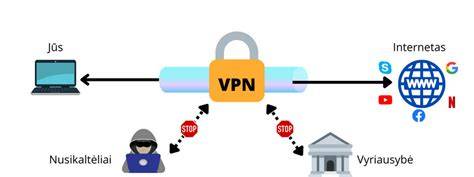
- Įsidiekite saugumo programas: Naudokite virtualų privatų tinklą (VPN). VPN tiekėjų pasaulyje yra daug ir įvairių, todėl pasinaudoję „Google“ tikrai rasite sau tinkamiausią. VPN garantuoja jūsų saugumą internete, kad ir kokiu tinklu naudotumėtės.
„Wi-Fi“ signalo stiprinimas namuose
Kartais belaidis internetas veikia ne taip gerai, kaip norėtume. Inovacijų ekspertas Arnoldas Lukošius pataria, kaip „Wi-Fi“ signalą savo name galite pagerinti atlikę vos keletą nesudėtingų žingsnių:
- Moderni įranga: Prieš visus kitus žingsnius reikia įsitikinti, kad naudojate tinkamą įrangą. Pasitikrinkite, kada ją keitėte ir ar neatėjo laikas jos atsinaujinti. Naujausias technologijas palaikanti įranga leis jums sklandžiai žiūrėti aukštos raiškos vaizdo įrašus, žaisti kompiuterinius ar mobiliuosius žaidimus internete ir vienu metu prijungti daugiau įrenginių į tinklą, neprarandant ryšio kokybės.
- Modemas namų centre: Tinkamas įrangos išdėstymas dideliuose namuose yra svarbus „Wi-Fi“ ryšio stiprumui ir kokybei. Jei įmanoma, modemą reikėtų statyti centrinėje namo vietoje, kad signalas būtų kuo vienodesnis visomis kryptimis. Dviaukščiame name signalui gali trukdyti aukštai ir perdangos plokštės, didesni atstumai tarp kambarių. Belaidžio interneto modemą rekomenduojama statyti antrame namo aukšte, kad būtų užtikrintas geras ryšio signalas visuose namų kampuose.
- Maršrutizatorius ne spintelėje: Siekiant užtikrinti nenutrūkstamą ryšį visuose namuose, barjerus kaip tik reikėtų pašalinti. „Wi-Fi“ signalas sklinda aukšto dažnio radijo bangomis, net ir nedidelės kliūtys gali jį slopinti. Neslėpkite maršrutizatoriaus spintelėje, tarp sienų ar kolonų. Geriausia vieta jam yra ant stalo, spintelės ar kitų paviršių.
- Naudokite stiprintuvą: Jei interneto signalas vis dar nėra stabilus ar stiprus, verta apsvarstyti „Wi-Fi“ daugintuvo (angl. „repeater“) įsigijimą. Jis veikia kaip tarpininkas: priima silpnėjantį signalą iš pagrindinio maršrutizatoriaus ir jį pastiprinęs atkartoja. Taip padidinamas aprėpties plotas ir užtikrinamas tolygesnis interneto ryšys visame name.
- Stiprus slaptažodis: Maršrutizatorius - tai lyg durys į jūsų namų tinklą. Siekdami apsaugoti savo asmeninius duomenis nuo nepageidaujamų svečių, reguliariai atnaujinkite jo programinę įrangą ir naudokite stiprius slaptažodžius. Nenaudokite itin lengvų slaptažodžių tokių kaip „admin“ ar „12345“. Taip pat slaptažodžiams venkite naudoti namų adresą, augintinių ar mylimųjų vardus, gimimo datas ir kitus sąlyginai lengvai randamus jūsų asmeninius duomenis. Geras slaptažodis yra unikalus, sudėtingas ir lengvai neatspėjamas.
Saugumo spragos ir ateities perspektyvos
2017 m. paaiškėjo, kad informacija, kuri anksčiau buvo laikoma užkoduota, gali būti nesunkiai pasiekiama programišiams. KU Leuven universiteto mokslininkai pranešė apie kritišką saugumo spragą protokole WPA2, kurią pavadino KRACK (angl. Key Reinstallation Attack). Dėl KRACK piktavaliai gali stebėti visą informacijos srautą tarp „Wi-Fi“ maršrutizatorių ir prie jų prijungtų įrenginių.
Situacija turėtų greitai pasikeisti, nes naujos kartos „Wi-Fi“ protokolas WPA3 bus kur kas saugesnis. „Wi-Fi“ standarto pasaulinį taikymą prižiūrintis „Wi-Fi Alliance“ sertifikuoti produktus, palaikančius saugumo protokolą WPA3, pradėjo jau 2018 m.
Apibendrinant, tinklo maršrutizatoriaus saugumo užtikrinimas ir atsargus viešojo „Wi-Fi“ naudojimas yra būtini siekiant apsaugoti savo asmeninius duomenis skaitmeninėje erdvėje. Laikantis paprastų, bet efektyvių taisyklių, galima smarkiai sumažinti riziką tapti kibernetinių nusikaltėlių auka.