Tapatybės vagystė - tai nusikaltimas, kuomet jūsų asmens duomenys, tokie kaip vardas, pavardė, socialinio draudimo numeris, asmens kodas ar finansiniai duomenys, yra pasisavinami ir naudojami sukčiavimui. Tai gali apimti neteisėtą kredito kortelių naudojimą pirkiniams, būsto paskolų gavimą, nuomos sutarčių sudarymą ar paso išdavimą jūsų vardu. Tokia neteisėta veikla gali neigiamai paveikti jūsų kreditingumą ir reputaciją, o ją atstatyti gali būti sudėtinga.
Kas yra tapatybės vagystė ir kaip ji įvykdoma?
Tapatybės vagystė įvykdoma tada, kai kas nors pasisavina jūsų asmens duomenis, pavyzdžiui, vardą ir pavardę, socialinio draudimo numerį, asmens kodą ar finansinius duomenis, ir naudoja juos sukčiavimui. Ši nesąžininga veikla gali pakenkti jūsų kreditingumui, o susigrąžinti reputaciją nėra taip paprasta.
Tapatybės vagyste laikomi ir tokie atvejai, kai jūsų kredito kortelė panaudojama siekiant apsipirkti, gauti būsto paskolą, sudaryti nuomos sutartį arba išduoti pasą jūsų vardu. Remiantis „NordVPN“ atlikto tyrimo duomenimis, tamsiajame internete pardavinėdami pavogtus duomenis įsilaužėliai gali uždirbti net 17,3 mln. JAV dolerių. Vagys gali pavogti jūsų tapatybę pasinaudodami bet kuria vieta, kurioje yra jūsų asmens duomenų. Tai gali būti neapsaugotos svetainės, įmonių ir vyriausybių duomenų bazės, paštas ar socialiniai tinklai. Šie duomenys gali apimti jūsų gimimo datą, pirštų atspaudus ir DNR analitę, vairuotojo pažymėjimo numerį, socialinio draudimo numerį ir banko duomenis.
Tapatybės vagysčių rūšys
Esama įvairių tapatybės vagysčių rūšių, tad toliau aptariamos pačios dažniausios:
- Finansinės tapatybės vagystė. Sukčiai gali panaudoti jūsų finansinę informaciją norėdami apsipirkti ar pavogti lėšas iš jūsų sąskaitos. Finansinės tapatybės vagystė taip pat gali apimti atvejus, kai nusikaltėliai atidaro naujas sąskaitas pasinaudodami pavogtu socialinio draudimo numeriu ar kitais asmens duomenimis.
- Kriminalinės tapatybės vagystė. Tokia vagystė įvykdoma tada, kai teisėsaugos suimtas asmuo vietoj savo vardo ir pavardės naudoja kito asmens vardą ir pavardę. Jis tai gali padaryti pateikdamas suklastotą ar pavogtą asmens dokumentą.
- Medicininės tapatybės vagystė. Medicininės tapatybės vagystė įvykdoma tada, kai nusikaltėlis apsimeta kitu asmeniu siekdamas gauti sveikatos priežiūros paslaugas. Nusikaltėliai gali naudoti jūsų finansinę informaciją, kad įsigytų receptinių vaistų, medicinos reikmenų ir gautų medicininę priežiūrą bei paslaugas.
- Sintetinės tapatybės vagystė. Kartais nusikaltėliai sukuria netikrą tapatybę naudodamiesi tikrų žmonių duomenimis, pavyzdžiui, gimimo data, adresu ir socialinio draudimo numeriu. Jie gali naudoti tokią tapatybę kreipdamiesi dėl kredito kortelių ir paskolų ar kitais finansinio sukčiavimo tikslais.
- Vaikų tapatybės vagystė. Vagys gali pasinaudoti nepilnamečio informacija sukčiaudami, pavyzdžiui, prašydami kredito linijos arba atidarydami naują sąskaitą. Deja, tokio pobūdžio tapatybės vagystę dažniausiai vykdo giminaičiai, turintys prieigą prie vaiko asmens duomenų.
Šeši dažni tapatybės vagystės atvejai
- Duomenų saugumo pažeidimai. Duomenų saugumo pažeidimas įvyksta tada, kai asmuo gauna neteisėtą prieigą prie įmonės duomenų. Įsilaužėliai dažniausiai pasinaudoja asmenų vardais bei pavardėmis, kreditinių kortelių ar socialinio draudimo numeriais. 2020 m. įvykdyta 540 duomenų pažeidimų, susijusių su įmonėmis, ligoninėmis, valdžios tarnybomis, ir pasinaudota milijonų piliečių asmens duomenimis. Dauguma pavogtų duomenų parduodami tamsiajame internete vos už kelis dolerius.
- Nesaugus naršymas. Venkite svetainių, kurių universaliojo ištekliaus adreso (URL) „https“ dalyje nėra raidės „S“. „S“ reiškia „saugus“, t. y. tokia svetainė užšifruoja lankytojų informaciją. Neapsaugotos svetainės gali nutekinti jūsų informaciją tinklu besinaudojantiems įsilaužėliams, o kartais ja gali pasinaudoti pats svetainės savininkas. Taip pat venkite viešojo „Wi-Fi“ ryšio, nes jis retai kada būna apsaugotas. Norėdami apsaugoti savo ryšį, naudokite virtualųjį privatųjį tinklą (VPN). Taip pat visad atkreipkite dėmesį į tai, ką rašote, nes kai kurie įsilaužėliai nusitaiko į žmones, kurie neteisingai suveda interneto domenus. Tokie atvejai vadinami panašaus domeno užėmimu (angl. typosquatting).
- Su skambintojo ID susijusios apgaulės. Tokia apgaulė įvykdoma, kai sukčiai pakeičia savo skambintojo ID siekdami apsimesti, pvz., banko darbuotoju. Sukūrę fiktyvų scenarijų, jie gali paprašyti jūsų banko duomenų, asmens duomenų ar bet kokios kitos informacijos. Kilus abejonių, nutraukite pokalbį ir paskambinkite į savo banką.
- Pašto vagystė. Dar gerokai prieš prasidedant skaitmenizacijai, tapatybės vagys perimdavo pašto sistemą, tikėdamiesi rasti kreditinių kortelių, banko išrašų ar kitų asmens dokumentų. Venkite siųsti asmens duomenis paštu ir visada sunaikinkite svarbius dokumentus - duomenų rinkimo iš šiukšlių išpuoliai (angl. dumpster diving attacks) taip pat gali baigtis duomenų vagyste.
- Neteisėtas kortelės duomenų nuskaitymas. Ar žinojote, kad jūsų kortelė gali būti nuklonuota bankomate? Tapatybės vagys virš kortelės lizdo įstato nuskaitymo įtaisą, kuris nuskaito kortelės magnetinėje juostoje esančią informaciją ir perduoda ją sukčiams. Tada jūsų duomenys gali būti naudojami apsiperkant. Derėtų šviesti savo vaikus apie neteisėtus kortelės duomenų nuskaitymo atvejus ir tapatybės vagystes.
- Socialinės inžinerijos kampanijos. Įsilaužėlių naudojami būdai asmeninei informacijai pavogti yra specialiai sukurti taip, kad sukeltų baimę ir ją išnaudotų. Vienas iš pagrindinių socialinės inžinerijos kampanijų pavyzdžių Amerikoje - apgaulingos vyriausybės išmokos. Per pandemiją piniginės išmokos JAV tapo neatsiejama gyvenimo dalimi. Visai nesunku suprasti, kodėl tiek daug žmonių nukentėjo nuo su išmokomis susijusių aferų: gyventojai buvo viliojami el. laiškais, kuriuose siūlyta jiems reikiama suma, o jai gauti tereikėjo įvesti savo vardą bei pavardę, adresą ir banko duomenis.
Kokia tikimybė tapti tapatybės klastojimo auka?
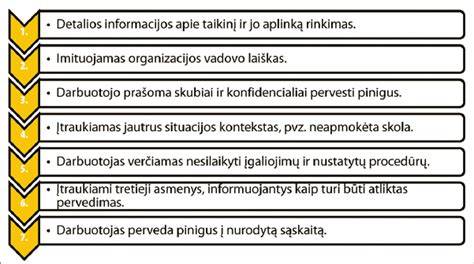
Deja, tikimybė tapti tapatybės klastojimo auka yra didelė. Remiantis 2019 m. „Javelin Strategy & Reserch“ parengtoje ataskaitoje pateikta statistika ir Federalinės prekybos komisijos gautais skundais dėl tapatybės klastojimo, matyti, koks paplitęs šis nusikaltimas. Vien 2020 m. dėl tapatybės klastojimo patirta daugiau kaip 56 mlrd. JAV dolerių nuostolių. Pavogta pinigų suma veikiausiai yra tiesiogiai susijusi su COVID-19 pandemija, kuri tokias vagystes ir nulėmė. Įkliuvę į su COVID-19 susijusias aferas gyventojai prarado 400 mln. JAV dolerių. Net 70 % šios sumos siejama su tapatybės vagystėmis. Išanalizavus statistiką matyti, jog daugeliu tapatybės klastojimo atvejų vykdomos socialinės inžinerijos kampanijos, kad būtų galima išnaudoti pažeidžiamus ir nepasiturinčius žmones.
Kaip sužinoti, ar kas nors naudojasi jūsų tapatybe?
Greičiausiai jau įsitikinote, kaip lengva pavogti asmens tapatybę, bet kaip sužinoti, jei tai iš tikrųjų įvyko? Reikėtų atkreipti dėmesį į keletą dalykų:
- Jums vis tiek nesuteikiamas kreditas, nors jūsų kredito reitingas yra nepriekaištingas. Jūsų kredito vertinimas gali būti prastesnis, jei sukčiai yra paėmę paskolų jūsų vardu. Naudokite kredito stebėsenos paslaugą ir atkreipkite dėmesį, jeigu staiga suprastėja jūsų kredito vertinimas.
- Nebegaunate sąskaitų paštu. Tai gali būti ženklas, kad jūsų laiškai buvo pasisavinti, o jūsų tapatybė - pavogta.
- Pastebėjote neįprastą veiklą savo internetinėse paskyrose. Nenumokite ranka į bet kokią įtartiną veiklą savo internetinėse paskyrose (pvz., paskyrose, kuriomis naudojatės apsipirkdami internetu). Kuo greičiau imsitės veiksmų, tuo mažiau žalos vagys galės padaryti.
- Jums pranešta apie jūsų duomenų saugumo pažeidimą. Jūsų prisijungimo duomenys ar kiti asmens duomenys galėjo būti pavogti iš įmonės duomenų bazės ir panaudoti sukčiavimui.
- Gaunate el. laišką, kuriame teigiama, kad neseniai buvo prisijungta prie jūsų paskyros, tačiau tai padarėte ne jūs. Niekada neignoruokite įtartinos veiklos. Prisijunkite prie savo paskyros ir kuo greičiau pakeiskite prisijungimo duomenis. Taip pat, jeigu įmanoma, įjunkite daugiaveiksnį tapatumo nustatymą.
- Banko sąskaitos išraše pastebite neįprastas operacijas. Derėtų atkreipti dėmesį net ir į nedideles neįprastas operacijas, ypač todėl, kad norėdami išlikti nepastebėti sukčiai vengia savintis dideles sumas.
Kaip apsisaugoti nuo tapatybės vagystės internete?
Nors internete yra daug specializuotų apsaugos nuo tapatybės vagystės sprendimų, jie paprastai yra reaktyvūs, o ne prevenciniai. Jei norite užkirsti kelią tapatybės vagystei, apsvarstykite tokias priemones, kaip interneto ryšio apsauga naudojant patikimą VPN, įrenginių antivirusinė programa, stiprūs slaptažodžiai, o kartais ir draudimas nuo tapatybės vagystės, praversiantis blogiausiu atveju. Veiksmingiausias būdas apsisaugoti nuo tapatybės vagystės - būti apdairiems kasdienėje veikloje ir naudoti įvairias kibernetinio saugumo priemones.
Štai penki patarimai, kaip apsisaugoti nuo tapatybės vagystės internete:
- Naudokite itin sudėtingus slaptažodžius. Visoms paskyroms naudokite skirtingus slaptažodžius ir saugokite juos užšifruotoje slaptažodžių tvarkyklėje (niekada nesaugokite slaptažodžių naršyklėje). Atminkite, kad iš 10 simbolių sudarytą slaptažodį vykdant brutaliąją ataką galima iššifruoti per kelis mėnesius, o iššifruoti slaptažodį, kurį sudaro 12 skirtingų simbolių, trunka apie 200 metų. Štai kokią įtaką daro du papildomi simboliai! Visuomet naudokite patikimus unikalius slaptažodius. Idealu, jei kiekvienoje paskyroje prisijungdami naudotumėte skirtingus slaptažodžius.
- Atsisiųskite savo banko programėlę. Naudokite ją savo pinigams stebėti ir atkreipkite dėmesį į bet kokius neįprastus atskaitymus. Jūsų programėlė praneš apie kiekvieną operaciją realiuoju laiku, jums tereikia nepraleisti šių pranešimų. Kontroliuokite savo finansus. Reguliariai tikrinkite bankų ataskaitas ir sąskaitas.
- Reaguokite į duomenų saugumo pažeidimus. Jei įmonė praneša, kad jūsų duomenys buvo nutekinti duomenų pažeidimo metu, nedelsdami pakeiskite savo vartotojo vardą ir slaptažodį. Jei tuos pačius prisijungimo duomenis naudojate ir kitose paskyrose, pakeiskite juos visur. Neatidarinėkite elektroninių pranešimų, nuorodų ar dokumentų, kuriuos atsiuntė jums nepažįstami siuntėjai. Taip pat nesidalykite su nepažįstamaisiais savo asmeniniais duomenimis. Nesaugokite savo prisijungimo duomenų išmaniajame telefone ar planšetiniame kompiuteryje. Nelaikykite jų SMS žinutėse ar el. laiškuose.
- Naudokite VPN. Kad ir kur benaršytumėte, jūsų duomenims internete kyla pavojus. „NordVPN“ programėlė iš karto užšifruoja jūsų duomenų srautą, kad jo nebūtų galima perimti, ir užmaskuoja jūsų IP adresą, kad užtikrintų privatumą internete. Norėdamas pavogti jūsų tapatybę, įsilaužėlis gali pirmiausia užkrėsti jūsų įrenginį kenkėjiškomis programomis, o tada naudoti jį, kad galėtų šnipinėti jus ir jūsų asmens duomenis. Ši funkcija ne tik užtikrins apsaugą nuo duomenų viliojimo, bet ir padės išvengti svetainių, kuriose yra įvairių kenkėjiškų programų, ir padidins jūsų bendrą privatumo bei saugumo lygį.
Ne, VPN jūsų neapsaugo
- Būkite budrūs naudodamiesi socialiniais tinklais. Nesirinkite draugų iš nepažįstamų asmenų. Atminkite, duomenys, kurie jus atrodo ne itin reikšmingi - gimimo data, el. pašto adresas - gali būti panaudoti jūsų tapatybei pavogti.
Geriausia tapatybės apsauga yra budrumas, o apsaugos nuo tapatybės vagystės programėlės būtent tai ir siūlo. Jei saugote savo asmens duomenis internete naudodamiesi VPN, naudojate itin stiprius slaptažodžius ir sekate savo finansus, galite gyventi kur kas ramiau.
Kas yra DNS ir kaip veikia DNS užkarda?
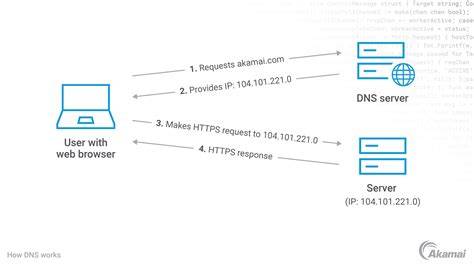
Gali kilti klausimų, kas tas DNS ir kaip jis veikia. Paprasčiausia šį serverį įsivaizduoti lyg telefonų knygą, kurioje surašyta, kokia interneto svetainė kokiu adresu padėta internete. Interneto naršyklėje, pvz., suvedus www.login.lt, kompiuteris ar telefonas šioje knygoje pirmiausia pasitikrina (IP) adresą, ir tuomet į juo jungiasi. Jei „telefonų knygoje“ tam tikras IP adresas būtų išbrauktas, interneto svetainė tiesiog neatsidarytų, nes įrenginys nežinotų, kur jungtis. Tuo pagrindu ir veikia „DNS užkarda“. Vartotojas gali pasirinkti daugelio tiekėjų siūlomą „telefonų knygą“, o jei pats nieko nekeitė - naudojama ta, kuria siūlo interneto tiekėjas. NKSC vedamas kenkėjiškų svetainių „juodasis sąrašas“ atsispindi „DNS užkardoje“, todėl įrenginiai nukreipiami ne į jas, o į pranešimo apie grėsmę puslapį.
NKSC kuriamas įrankis „DNS užkarda“ yra antroji gynybos linija nuo grėsmių internete. Pirmoji - paties vartotojo sąmoningumas nespausti ant nuorodų, neatidarinėti įtartinų laiškų priedų, nevykdyti SMS žinutėmis gautų raginimų, naudoti stiprius unikalius slaptažodius ir tapatybės patvirtinimą bent dviem priemonėmis (2FA). Tačiau net ir budriausias vartotojas kartais paslysta ir tuomet jau tik naudojami įrankiai ir sėkmė tegali apsaugoti nuo grėsmių. „DNS užkarda“, kurią kuria ir plėtoja NKSC, galėtų būti tolesnė „gynybos linija“ - ji neleistų pasiekti žinomų žalingų svetainių, pvz., kurias sukūrė sukčiai. Įrenginys nebegalėtų prie jų prisijungti ir tai padėtų apsisaugoti nuo žalingų virusų, duomenų vagysčių ir kitų grėsmių. Žinoma, tai nėra šimtaprocentinė apsauga. Kai tik sukčius sukuria naują klastotę, kažkas apie ją turi pranešti, kad ji būtų įtraukta į sąrašą. Bet visi gali įsitraukti - pranešti apie pastebėtą sukčiavimo veiklą ar klastotes. „DNS užkarda“ šiuo metu apima 450 žalingų svetainių, kurias įtraukė pats NKSC, dar 1700 svetainių, kurias blokavusios kitos atsakingos institucijos. „Sąraše yra NKSC žinomos įvairius bankus, VMI, Lietuvos pašto, įvairių siuntų tarnybų svetaines imituojančios klastotės, taip pat užvaldytos svetainės, kurios yra išnaudojamos kenkėjiškos programinės įrangos platinimui ar kitoms kibernetinėms atakoms vykdyti“, - paaiškino NKSC atsiųstame komentare.
NKSC DNS užkarda nuo kitų viešai pasiekiamų panašių įrankių skiriasi operatyvumu ir aktualumu Lietuvos interneto naudotojams, nes NKSC fiksavus naują žalingą interneto resursą, jis per kelias minutes yra įtraukiamas į DNS užkardos blokuojamų domenų sąrašą, paaiškina institucija. Pavyzdžiui, jei nustatoma nauja sukčių „klonuota“ banko svetainės kopija, būtų galima apsaugoti daug vartotojų, į kuriuos sukčiai taikosi masiškai. „Tai leidžia įrankį aktyvavusiems asmenims įgyti apsaugą nuo naujausių kibernetinių sukčių naudojamų resursų“, - paaiškina NKSC. Valstybė žada, kad jūsų užklausos internete būtų privačios - DNS ryšys šifruojamas per HTTPS protokolą, o informacija apie tai, ką daro vartotojai, nėra renkama. Įrankis nemokamas visiems vartotojams, įskaitant ir įmones ar organizacijas. DNS užkarda jos naudotoją apsaugo nuo žalingų svetainių, kuriomis laikomos:
- svetainės ir (ar) interneto ištekliai, kurie yra naudojami sukčiavimui ir kitiems neteisėtiems būdams surinkti informaciją (smishing, phishing, spear phishing, fraud, pan.);
- užvaldytos svetainės ir jų ištekliai;
- svetainės ir (ar) ištekliai, platinantys kenkimo kodą ir (ar) naudojami siekiant kontroliuoti kitas kibernetines atakas;
- teismo sprendimu blokuojamos svetainės. Už jų blokavimą yra atsakingos kompetentingos institucijos, pvz., Lietuvos Policija, Lošimų priežiūros tarnyba, Lietuvos bankas, Lietuvos radijo ir televizijos komisija, Valstybinė vartotojų teisių apsaugos tarnyba, Narkotikų, tabako ir alkoholio kontrolės departamentas. Šiame sąraše šiuo metu jų yra apie 1700.
Kaip sukonfigūruoti DNS užkardą?
Naudoti „DNS užkardą“ gana paprasta - bet kuriame įrenginyje reikėtų susirasti tinklo parametrus ir pakeisti DNS vardų serverį (paprastai tai būna du IP adresai) į:
91.207.154.291.207.155.2
„Android“ telefone, pvz., jei tai „Samsung“, eikite į „Nustatymai“, paieškos laukelyje tiesiog įveskite žodį „dns“ ir jums bus pasiūlytas rezultatas „Asmeninis DNS“, kituose telefonuose tai gali būti „Privatus DNS“ arba angliškai „Private DNS“. Atsidarykite šį nustatymą, pasirinkite į „Asmeninio DNS teikėjo pagrindinio kompiuterio pavadinimas“ ar pan., ir suveskite adresą. Tai gali būti ir aukščiau nurodytas IP adresas, bet galima įvesti ir „doh.domreg.lt“.
„iPhone“ telefone kiek sudėtingiau, kadangi šie įrenginiai DNS nustatymus leidžia keisti tik naudojant „Wi-Fi“ tinklus. Norint DNS nustatymus keisti visur, reikėtų papildomos programėlės. Programėlių parduotuvėje „Apple App Store“ galima rasti ir nemokamų, tačiau tai kelia papildomas rizikas.
„Windows“ kompiuteriuose nustatymus pakeisti gana paprasta: eikite į „Parametrus“, pasirinkite „Tinklas ir internetas“, pasirinkite tinklą, prie kurio esate prisijungęs. Tinklo nustatymų lange pereikite į „IP parametrai“ skiltį ir spauskite „Redaguoti“, čia laukelyje, pavadintame „Redaguoti IP parametrus“, pasirinkite „Neautomatinis, įjunkite „IPv4“, įveskite naujus DNS adresus (Pageidautinas DNS, Alternatyvi DNS).
Atskirai galima DNS sukonfigūruoti ir interneto naršyklėse, visas detalias instrukcijas NKSC pateikia čia. Jei gaunate pranešimą kad „Tinklalapis blokuojamas“, reiškia, įjungti „DNS užkardą“ pavyko. Jei negaunate pranešimo „Tinklalapis blokuojamas“, gausite pranešimą: „Dėmesio! jeigu skaitote šį tekstą, vadinasi DNS užkardos nenaudojate“. Reiškia, kažkas pavyko ne taip.
Ką daryti, jei tapote tapatybės vagystės auka?
Svarbiausia - greitai reaguoti. Reaguojant į tapatybės vagystę, reikėtų imtis keleto veiksmų:
- Praneškite apie tapatybės vagystę. Apie tai, kad tapote tapatybės vagystės auka, pirmiausia praneškite atitinkamoms institucijoms.
- Praneškite susijusioms įmonėms ir bankams. Dabar dauguma įmonių turi su sukčiavimu susijusius skyrius. Susisiekite su įmonėmis, su kuriomis susijęs sukčiavimo atvejis, ir praneškite joms. Tokiais atvejais šios įmonės gali uždaryti arba įšaldyti jūsų paskyras, kol bus nuspręsta kitaip. Atkreipkite dėmesį į tai, kad turite kuo skubiau pranešti apie sukčiavimo atvejį savo bankui, ypač jei norite susigrąžinti pinigus.
- Pakeiskite savo prisijungimo vardą, slaptažodį ir PIN kodą. Svarbu neleisti sukčiautojams naudotis jūsų paskyromis, todėl nedelsdami pakeiskite svarbius slaptažodius.
- Kreipkitės į policiją. Nors tai ne visada būtina, galite apie tapatybės vagystę pranešti policijai. Tai ypač svarbu, jei žinote, kas įvykdė vagystę, arba jei jūsų tapatybė buvo nesąžiningai naudojama susidūrus su policija (t. y. kriminalinės tapatybės vagystės atveju).
Kibernetiniai nusikaltėliai nuolat tobulina savo taktiką, o SEO pagrįstos sukčiavimo atakos tapo didele grėsme. Įsilaužėliai manipuliuoja optimizavimu paieškos sistemoms (SEO), kad apgaulingos svetainės paieškos rezultatuose užimtų aukštesnę vietą ir atrodytų patikimesnės. Tokia kenkėjiška taktika suklaidina naudotojus, kad šie įvestų jautrią informaciją, manydami, jog patenka į teisėtą svetainę. Nors užpuolikai naudoja SEO triukus, kad apgautų naudotojus, organizacijos ir asmenys gali aktyviai atremti bandymus sukčiauti ir apsisaugoti. Būdamos informuotos, įgyvendindamos patikimas kibernetinio saugumo priemones ir aktyviai stebėdamos buvimą internete, įmonės ir privatūs asmenys gali gerokai sumažinti šių grėsmių poveikį. Užpuolikams tampant vis įmantresniems, budrumas ir aktyvios gynybos strategijos išlieka geriausiu būdu apsaugoti konfidencialius duomenis ir užkirsti kelią sėkmingam sukčiavimui apgaulės būdu.
tags: #kaip #apsisaugoti #nuo #dns #vagysciu