Belaidžiai tinklai tapo patogia alternatyva laidiniams tinklams, padidinant mobilumą ir sumažinant tinklo įdiegimo bei priežiūros kaštus. Tačiau, nepaisant šių privalumų, šiandien susiduriama su rimtais tinklų ir informacijos saugumo iššūkiais. Netinkami gamykliniai belaidžio tinklo konfigūracijos nustatymai ar paviršutinė priežiūra gali leisti įsibrovėliams nepastebimai naudotis tinklo ištekliais (nemokamai naudotis internetu, prieiti prie darbuotojų ar įmonės bylų), perimti viso tinklo valdymą, trikdyti įmonių darbą ar gauti materialinę naudą. Šiame straipsnyje nagrinėsime, kaip apsaugoti savo Wi-Fi tinklą ir išmaniuosius įrenginius nuo virusų ir kitų kibernetinių grėsmių.
Grėsmės ir jų pasekmės
Nepakankamai apsaugotas belaidis tinklas gali sukelti įvairių problemų. Įsilaužėliai gali perimti tinklu keliaujančius duomenis, nesankcionuotai naudotis tinklo ištekliais, trikdyti tinklo veikimą. Tai gali pasireikšti įvairiais būdais, pradedant nuo nemokamo interneto naudojimo, baigiant rimtesnėmis pasekmėmis, tokiomis kaip darbuotojų ar įmonės bylų vagystė. Vienas iš dažniausių scenarijų - įsilaužėliai gali palikti jus ar jūsų šeimą be interneto pakeisdami maršrutizatoriaus nustatymus. Tai sukelia materialinių nuostolių, pavyzdžiui, dėl interneto ryšio tiekėjų meistrų iškvietimo.
Belaidžio tinklo maršrutizatoriaus saugumas
Kiekvienas belaidžio tinklo maršrutizatorius turi nuotolinio valdymo ir konfigūravimo funkciją, leidžiančią keisti maršrutizatoriaus ir belaidžio tinklo nustatymus. Svarbu suprasti, kad interneto paslaugų teikėjo suteikiama įranga gali turėti belaidžio tinklo funkciją, apie kurią galbūt nežinote. Dažnai belaidžio tinklo funkcija maršrutizatoriuje yra aktyvi ir palikta nesukonfigūruota, t. y. gali būti, kad Jūsų tinklu gali naudotis tretieji asmenys.
Pirminiai maršrutizatoriaus nustatymai
Visais atvejais slaptažodį būtina pakeisti į savo sugalvotą, kadangi potencialus įsilaužėlis žino dažniausiai naudojamus pradinius gamintojo slaptažodžius arba gali žinoti unikalaus slaptažodžio, nurodyto ant lipduko, generavimo algoritmą. Pradinis prisijungimas prie maršrutizatoriaus valdymo skydelio dažnai vyksta naudojant numatytuosius slaptažodžius, tokius kaip "admin" arba "1234". Jei šie duomenys nebuvo pakeisti, tai yra pirmoji ir viena svarbiausių saugumo spragų. Norint pakeisti maršrutizatoriaus nustatymus, reikia įvesti jo IP adresą naršyklės adreso laukelyje. Dažniausiai naudojami adresai yra 192.168.1.1, 192.168.0.1 ar 192.168.2.1, tačiau tikslesnis adresas priklauso nuo maršrutizatoriaus gamintojo ir modelio.
Tinklo pavadinimo (SSID) keitimas
Vienas iš rekomenduotinų veiksmų apsaugant belaidį tinklą yra numatytojo tinklo pavadinimo arba SSID (angl. Service Set Identifier) reikšmės pakeitimas į savo sugalvotąjį. Daugelis gamintojų naudoja standartinę SSID reikšmę (pvz., „linksys“, „wifi“, „default“ ir kt.), o tai tam tikrais atvejais gali palengvinti tinklo slaptažodžio parinkimo procesą. SSID reikšmė turėtų būti abstrakti ir neatspindėti savininko asmens duomenų ar prieigos taško buvimo vietos. Pavyzdžiui, vengtina naudoti savo vardą, adresą ar gimimo datą.
Šifravimo funkcijos aktyvinimas
Esminis veiksmas užtikrinantis belaidžio tinklo saugumą yra šifravimo funkcijos aktyvavimas. Jeigu šifravimo funkcija neįjungta, jūsų tinklu gali naudotis bet kas (tinklas yra atviras). Namų vartotojams skirtuose įrenginiuose galimi trys šifravimo būdai: WPA2, WPA ir WEP. Nors WPA2 yra pakankamai saugus šifravimo mechanizmas, būtina pasirinkti saugų slaptažodį, kadangi būtent nuo jo labiausiai priklauso tinklo saugumas - jei įsilaužėlis galės atspėti ar parinkti slaptažodį, jis prisijungs prie tinklo. Kadangi jungiantis prie tinklo kompiuteryje šis slaptažodis įsimenamas, rekomenduojama rinktis raktą, sudarytą iš mažiausiai 12 simbolių, geriausia - 33 simbolių. Šis slaptažodis neturėtų sutapti su maršrutizatoriaus administravimui naudojamu slaptažodžiu.
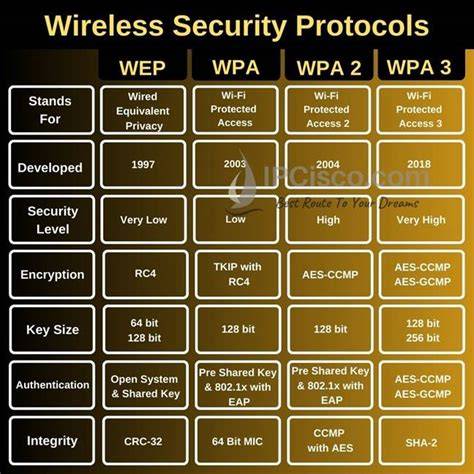
Populiariausi Wi-Fi apsaugos protokolai
Supratimas apie Wi-Fi apsaugos protokolus gali nuspręsti tinklo saugumo veiksmingumą. Aptarsime keturis pagrindinius protokolus, jų skirtumus, stipriąsias ir silpnąsias puses.
- WEP (Wired Equivalent Privacy): Tai buvo pirmasis Wi-Fi saugumo protokolas. Deja, jis turi daug saugumo spragų, todėl dabar laikomas nepatikimu. Nors jis nulėmė bevielių tinklų raidą, šiandien jo reikėtų vengti bet kokia kaina.
- WPA (Wi-Fi Protected Access): Buvo sukurtas kaip laikinas sprendimas WEP trūkumams pašalinti. Nors jis yra saugesnis, WPA turėjo savo problemas - WPA šifravimo raktai gali būti lengvai nulaužti, todėl geriau jį pakeisti kita alternatyva.
- WPA2: Nuo 2004 m. tapo auksiniu Wi-Fi saugos standartu. Jis naudoja stipresnį šifravimą ir yra pakankamai patikimas kasdieniniams tikslams. Tačiau jam iššūkį meta KRACK ataka, atverdamas duris įsilaužėliams, todėl būtina reguliariai atnaujinti slaptažodžius bei įrangos programinę įrangą.
- WPA3: Tai naujausias protokolas, sprendžiantis ankstesnių problemų spragas. Jis reikšmingai pagerina apsaugą nuo brutalių atakų ir palaiko stipresnį šifravimą. Jei turite galimybę, atnaujinkite savo tinklo saugumo protokolą į WPA3, kad užtikrintumėte geriausią įmanomą saugumą.
Protokolų pasikeitimas rodo saugumo vystymąsi. Tačiau nepriklausomai nuo pasirinkto protokolo, svarbu reguliariai keisti slaptažodžius ir atnaujinti įrangą, saugoti tinklą ir apsaugoti asmeninę informaciją.
MAC adresų filtravimas
Kaip ir kiekvienas tinklo įrenginys, taip ir prie belaidžio tinklo prisijungiantis įrenginys (pavyzdžiui, WLAN plokštė nešiojamame kompiuteryje) turi savo unikalų MAC (angl. Media Access Control) adresą. Svarbu žinoti, kad tinklo įrenginio MAC adresą galima pakeisti. Įsibrovėliai gali stebėti belaidį tinklą ir nustatę, kurie iš adresų realiai naudojami tinkle, imituoti savo įrangoje svetimus MAC adresus ir taip prisijungti prie norimo tinklo. Nors MAC adresų filtravimas gali būti papildoma apsaugos priemonė, jis negarantuoja visiško saugumo, nes MAC adresus galima suklastoti.
Maršrutizatoriaus programinės įrangos atnaujinimas
Programinės įrangos gamintojai periodiškai išleidžia savo produktų pataisymus. Tai yra labai svarbu, nes šie pataisymai ne tik tobulina įrangos funkcijas, bet ir ištaiso žinomus pažeidžiamumus, kuriais, neįdiegus pataisymų, galėtų pasinaudoti įsilaužėliai. Reguliarus maršrutizatoriaus programinės įrangos atnaujinimas yra būtinas siekiant užtikrinti tinklo saugumą.
Ugniasienės įjungimas
Dauguma šiuolaikinių maršrutizatorių turi įdiegtas ugniasienes, kurios padeda apsaugoti tinklą. Įjungta ji veikia kaip „tvora“ aplink jūsų tinklą, saugodama nuo nepageidaujamų įsibrovimų. Ugniasienės konfigūracija gali skirtis priklausomai nuo maršrutizatoriaus modelio, tačiau pagrindinis jos tikslas yra filtruoti atėjantį ir išeinantį tinklo srautą, blokuojant potencialiai pavojingus ryšius.
Papildomi sprendimai tinklo apsaugai
Saugumo problemos kartais užklumpa pačiu netinkamiausiu metu. Niekas nenori susidurti su netikėtumais, kai įsilaužėlis sugadins duomenis ar pavogs jaurią informaciją. Todėl svarbu žinoti papildomas priemones savo tinklui apsaugoti.
Virtualaus privataus tinklo (VPN) naudojimas
VPN gali būti kaip nematomas skydas. Jis užšifruoja jūsų interneto srautą, todėl kitiems tampa beveik neįmanoma jį perimti. VPN taip pat leidžia paslėpti savo tikrąją buvimo vietą, todėl naršote saugiau ir anonimiškiau. Tai ypač svarbu, jei dažnai jungiatės prie viešųjų Wi-Fi tinklų, kur rizika nukentėti nuo „Man-in-the-middle“ (MITM) atakos yra didesnė. MITM ataka - tai aktyvi slapto pasiklausymo forma, kai, pasitelkus nesaugų Wi-Fi ryšį, užpuolikas gali įterpti save tarp dviejų pašnekovų.
Kas yra VPN ir kaip jis veikia? (Paaiškinimas pradedantiesiems – 2026 m. vadovas)
Nenaudojamų įrenginių atjungimas
Laikydami prijungtus įrenginius, kurių nenaudojate, suteikiate galimybę įsilaužėliams pasinaudoti jų spragomis. Geriausia būtų sumažinti prijungtų įrenginių skaičių iki būtiniausių. Kai kuriuos įrenginius galite išjungti naktį ar ilgesniam laikui, taip sumažindami riziką. Ypač svarbu atjungti įrenginius, kurie neturi reguliarių programinės įrangos atnaujinimų.
Antivirusinė ir antikenkėjiška programinė įranga
Kaip ir kompiuteriams, taip ir išmaniesiems telefonams skirtų virusų pavojų nederėtų pamiršti. Kai kuriuos virusus galima atpažinti pagal tam tikrus požymius, tačiau norint išvengti bėdų, būtina naudoti antivirusines programas. ESET siūlo įvairius sprendimus, tokius kaip ESET HOME Security Essential, Premium ir Ultimate, kurie apsaugo ne tik nuo virusų, bet ir nuo kenkėjiškų programų, išpirkos reikalaujančios programinės įrangos, šnipinėjimo, sukčiavimo bei kitų grėsmių. Realiu laiku veikianti antivirusinė apsauga yra būtina siekiant užkirsti kelią grėsmėms.
ESET sprendimai siūlo:
- Realiu laiku veikiančią antivirusinę apsaugą: Apsaugo nuo virusų, kenkėjiškų programų, išpirkos reikalaujančios programinės įrangos, šnipinėjimo, sukčiavimo ir kitų grėsmių.
- Saugią bankininkystę ir naršymą: Apsaugotos naršyklės režimas užtikrina privatumą ir padeda išvengti sukčiavimo atvejų.
- Išmaniųjų namų ir išmaniojo telefono apsaugą: Apsaugo kompiuterius, nešiojamuosius kompiuterius, išmaniuosius telefonus, išmaniuosius televizorius ir daiktų interneto įrenginius.
- Ugniasienę, Wi-Fi ir tinklo apsaugą: Filtruoja nepageidaujamą turinį, apsaugo tinklo prieigą, tikrina namų maršrutizatoriaus ir išmaniųjų įrenginių pažeidžiamumą.
- DI pagrįstą grėsmių aptikimą: Naudoja dirbtinį intelektą, kad aktyviai aptiktų ir blokuotų kenkėjišką programinę įrangą ir kitas grėsmes.
- Patogų slaptažodžių valdymą: Saugiai saugo, tvarko ir generuoja slaptažodžius visuose įrenginiuose.
- Jautrių duomenų ir nuotraukų šifravimą: Saugokite failus ir USB laikmenas naudodami karinio lygio šifravimą.
Reguliarus naujinimų diegimas
Programinės ir aparatinės įrangos naujinimai turėtų būti atliekami nedelsiant. Naujinimų išleidimas ne tik tobulina funkcionalumą, bet dažniausiai sprendžia ir saugumo trūkumus.
Periodinis tinklo auditas
Kartkartėmis verta atlikti savo tinklo auditą. Tai leidžia nustatyti silpnąsias grandis ir jas pašalinti. Reguliari tinklo priežiūra gali padėti pastebėti neatpažįstamus įrenginius ar keistus srautinius duomenis.
Išmaniųjų įrenginių saugumas
Be Wi-Fi tinklo apsaugos, svarbu nepamiršti ir pačių išmaniųjų įrenginių saugumo. Tyrimų duomenys rodo, kad daugelis vartotojų nepakankamai apsaugo savo išmaniuosius telefonus.
- Slaptažodžio naudojimas: Turi turėti bent 4 skaičių PIN kodą arba pasirinkti specialų prabraukimo modelį. Tačiau verta atsiminti, kad ekrane likusios pirštų žymės gali išduoti „swipe pattern“ slaptažodį.
- Automatinis įrenginio užrakinimas: Rekomenduojama nustatyti kuo trumpesnį užsirakinimo periodą (2-5 minutės).
- Patikimų programėlių šaltinių pasirinkimas: Diegiant programėles, svarbu rinktis oficialias parduotuves, tokias kaip „Google Play“ ir „Apple Store“, kurios taiko griežtus saugumo standartus.
- Programėlių teisių kontrolė: Atidžiai vertinkite, kokias teises suteikiate programėlėms - ar leidžiate joms pasiekti kontaktus, nuotraukas, fiksuoti buvimo vietą. Naudokite logiką: SMS programėlė gali prašyti leidimo siųsti žinutes, bet nuotraukų apdorojimo programėlė neturėtų prašyti prieigos prie kontaktų.
- Programinės įrangos atnaujinimas: Naujausios programinės įrangos versijos dažnai ištaiso saugumo spragas.
- Nuorodų el. laiškuose ir žinutėse tikrinimas: Nespauskite ant nepažįstamų nuorodų, kurios gali siekti išvilioti asmeninius duomenis ar įdiegti kenksmingą programinę įrangą.
- Įrenginio šifravimas: Rekomenduojama, jei telefone saugoma labai svarbi informacija.
- WiFi ir Bluetooth išjungimas: Kai jais nesinaudojate, geriausia juos išjungti, kad būtų išvengta automatinio prisijungimo prie nepatikimų tinklų ar įrenginių.
- Saugumo programinės įrangos diegimas: Išmanieji telefonai yra kompiuteriniai įrenginiai, todėl jiems reikalinga atitinkama apsauga.
Apibendrinimas
Atsargumas ir keli elementarūs veiksmai gali padėti išsaugoti svarbius duomenis ir apsaugoti save nuo kibernetinių grėsmių. IT technologijoms galioja ta pati logika, kaip ir saugant savo turtą ar sveikatą - tiesiog reikia saugotis pačiam. Laikydamiesi šių rekomendacijų, galėsite užtikrinti savo Wi-Fi tinklo ir išmaniųjų įrenginių saugumą.